01如何清理 MUI Cache(軟體名稱記錄)
◆ 什麼是 MUI Cache,為什麼要清理它?
MUI Cache(Multilingual User Interface Cache,多語言使用者介面快取)是 Windows 的一項功能:它快取程式的真實可讀名稱(取自可執行檔案自帶的版本資訊),這樣資源管理器在"開啟方式"對話方塊、檔案屬性等處顯示程式名時,就不必每次重新讀取檔案。它位於 HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\Shell\MuiCache。
◆ 一條 MUI Cache 條目裡有什麼?
存於使用者配置單元(HKCU)中,資源管理器每顯示過一個可執行檔案就留下一條記錄;解除安裝程式後條目依然殘留:
| 欄位 | 暴露的資訊 | PrivaZer 處理 |
|---|---|---|
| 完整可執行檔案路徑(值名) | 具體是哪個檔案、位於哪個盤 | 移除 |
| 友好應用名(值資料) | 程式真實產品名,來自檔案自身的版本資源 | 移除 |
| 語言引用 | 解析該名稱所用的 MUI 語言查詢 | 移除 |
| 大致時間 | 登錄檔鍵自身的最後修改時間(非逐條記錄) | 移除 |
◆ PrivaZer 如何處理
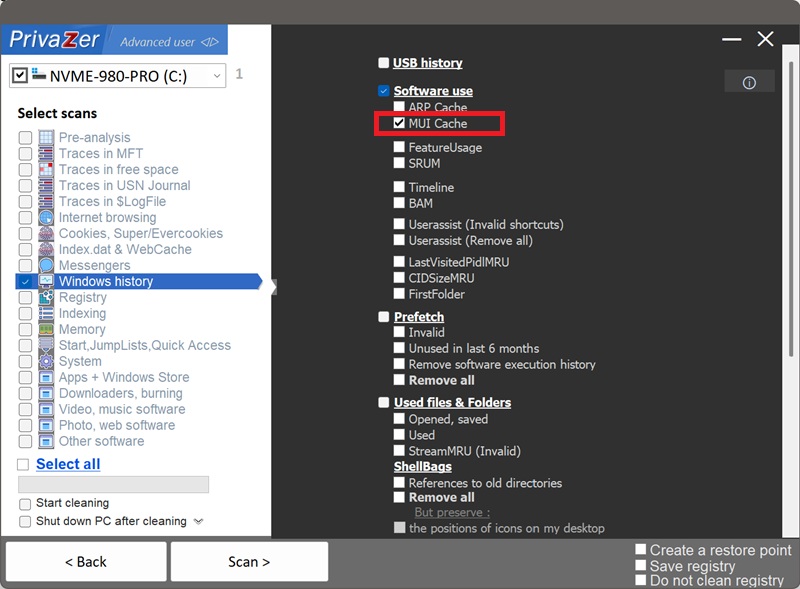
在掃描選項中勾選 MUI Cache,PrivaZer 即可檢測並清除這些條目,也可隨全盤掃描一併執行。由於該鍵位於您自己的使用者配置單元(HKCU),無需管理員許可權,無需重啟。
◆ 常見疑問
解除安裝程式後條目還在嗎?在。解除安裝並刪除檔案不會移除其 MUI Cache 條目——路徑與程式真實名稱可能一直留著,證明它存在過以及它"到底是什麼"。主動清理才能消除這條殘留記錄。
清理安全嗎?安全。MUI Cache 只是顯示用快取,會自動重建,不影響已安裝程式、檔案或系統穩定性。唯一可見的小變化:下次"開啟方式"等場景可能短暫顯示原始檔案名,隨後重新快取友好名稱。
清理後會重新生成嗎?會,這是正常的。資源管理器再次需要顯示程式名時就會重新快取。清理抹掉的是截至當時的歷史痕跡,建議定期執行 PrivaZer 保持記錄簡短。
與其他執行痕跡的區別?五者都證明軟體存在過,但各有側重:MUI Cache 最"輕"(無雜湊、無計數),卻是唯一能直接暴露程式真實名稱的痕跡——被改名或偽裝標題的可執行檔案在這裡現原形。UserAssist 記錄 GUI 啟動次數與焦點時長;Amcache 含 SHA-1 雜湊;Shimcache 記錄路徑與修改時間;SRUM 記錄逐小時的 CPU/網路/能耗。
02如何清理 FeatureUsage(工作列互動計數)
◆ 什麼是 FeatureUsage,為什麼要清理它?
FeatureUsage 是一項記錄您與工作列、開始選單互動方式的登錄檔痕跡——不只是啟動了什麼,還有"怎麼"啟動的:點選固定圖示、Alt+Tab 切換視窗、開啟跳轉列表、點選托盤按鈕。它位於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\FeatureUsage。
它比 UserAssist 更"輕"——沒有時間戳,只有持續累加的計數器——但也因此容易被忽視:幾個獨立子鍵悄悄統計著每個應用被固定啟動、切換、開啟跳轉列表的次數。清理它即抹掉這些使用計數。
◆ FeatureUsage 裡有什麼?
| 子鍵 | 暴露的資訊 | PrivaZer 處理 |
|---|---|---|
| AppLaunch | 透過固定圖示啟動某應用的次數 | 移除 |
| AppSwitched | 切換到該應用視窗的次數 | 移除 |
| ShowJumpView | 開啟其跳轉列表的次數 | 移除 |
| TrayButtonClicked | 點選托盤圖示/按鈕的次數 | 移除 |
這裡沒有時間戳,只有累計次數——單看無法知道"何時"發生,卻能反映"頻率":高計數指向習慣性日常使用而非偶發,這正是其他痕跡捕捉不到的使用強度畫像。
◆ PrivaZer 如何處理
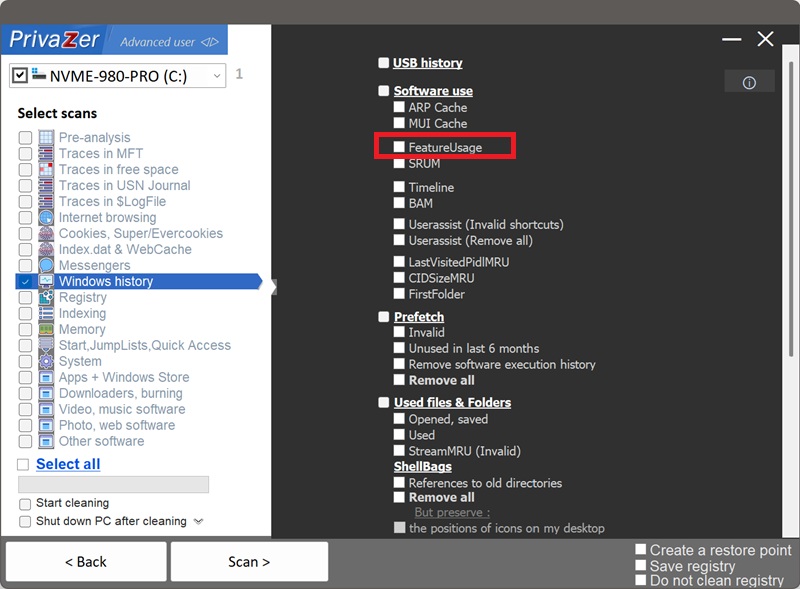
PrivaZer 在掃描中檢測並清除 FeatureUsage 計數器,也可單獨勾選。與 UserAssist、MUI Cache 一樣,它完全位於使用者配置單元內——直接刪除對應登錄檔值即可生效,無需重啟、無需管理員許可權。
◆ 常見疑問
解除安裝程式後計數還在嗎?在。解除安裝不會清除其 FeatureUsage 計數——啟動、切換、跳轉列錶的歷史頻率仍留在登錄檔裡,呈現規律使用模式。
清理安全嗎?安全。這些計數只是 Windows 自用的內部簿記,清除不影響已安裝程式、工作列固定項或系統穩定性,Windows 會從零重新計數。
會重新生成嗎?會,很正常。每次固定圖示啟動、Alt+Tab 切換或開啟跳轉列表都會開始新計數。定期清理即可保持記錄簡短。
03如何清理 UserAssist(圖形介面啟動記錄)
◆ 什麼是 UserAssist,為什麼要清理它?
UserAssist 記錄透過圖形介面啟動的程式——開始選單、桌面、工作列、資源管理器(不含命令列或指令碼啟動)。位於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\UserAssist。
每個程式可保留啟動次數、最後啟動日期時間,Vista 起還記錄視窗獲得焦點的時長與次數——這是一份帶時間戳的精確使用記錄,也是 Windows 儲存的最直觀的"實際使用"證據之一。
◆ UserAssist 條目裡有什麼?
| 欄位 | 暴露的資訊 | PrivaZer 處理 |
|---|---|---|
| 程式標識 | 啟動了哪個程式或快捷方式(ROT13 混淆,極易還原) | 移除 |
| 啟動次數 | 從 GUI 開啟了多少次 | 移除 |
| 最後啟動時間 | 上一次開啟的具體日期時間 | 移除 |
| 焦點時長與次數 | 視窗被活躍使用了多久、多少次 | 移除 |
| 啟動方式 | 直接執行 exe 還是透過 .lnk 快捷方式 | 移除 |
程式名上的 ROT13 位移只是混淆而非保護——這正是取證工具首先解碼的內容。
◆ PrivaZer 的清理方式:兩種選項
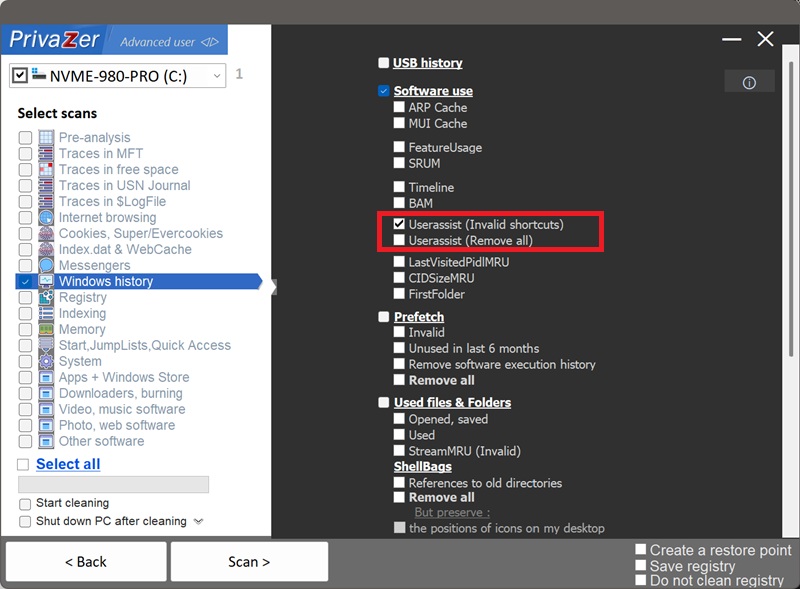
聰明的做法不是一刀切,而是按需選擇。在 PrivaZer 的「軟體使用」選項中,Userassist 提供兩檔:
- Userassist (Invalid shortcuts) —— 均衡的預設選擇。只刪除指向已不存在程式、快捷方式或檔案的條目;您仍在使用的軟體啟動歷史及其對開始選單"常用"排序的貢獻不受影響。
- Userassist (Remove all) —— 徹底重置。清空全部 GUI 啟動歷史(含當前已裝軟體);Windows 隨使用重建,開始選單"常用"列表在重新使用前會處於重置狀態。
簡言之:Invalid shortcuts 抹掉最有取證價值的部分(機器上已不存在的軟體痕跡)而不干擾當前使用;Remove all 是全量清除。
◆ 常見疑問
解除安裝程式後條目還在嗎?在——這正是 Invalid shortcuts 選項要清除的目標。執行次數、最後使用日期、焦點時長都會留在登錄檔,成為"習慣性使用"的證據。
清理安全嗎?安全。UserAssist 是 Windows 自建自用的快取,會自動重建。唯一可見副作用在 Remove all 模式下:開始選單"常用"排序會重置;Invalid shortcuts 不影響現存軟體的排序。
會重新生成嗎?會繼續記錄新的 GUI 啟動,屬正常。清理抹掉的是歷史部分,建議定期執行。
04如何清理 SRUM(系統資源使用監控)
◆ 什麼是 SRUM,為什麼要清理它?
SRUM(System Resource Usage Monitor,系統資源使用監控)是 Windows 的功能,逐小時記錄每個程式消耗的 CPU、網路、磁碟與電量。它的本職是電池報告與流量統計,但順帶留下了每個程式"何時在用、用了多少資源"的畫像——存於 SRUDB.dat 資料庫。
與多數執行痕跡不同,SRUM 不要求程式透過圖形介面啟動——後臺程序、計劃任務同樣被記錄,覆蓋面更廣。
◆ SRUM 裡有什麼?
按小時聚合的資源用量記錄:應用標識、CPU 時間、網路收發量、磁碟讀寫、能耗估算。解除安裝程式後,其逐小時的使用歷史仍可在資料庫中保留數週——不只證明"存在過",還揭示"實際怎麼用"。
◆ PrivaZer 如何處理
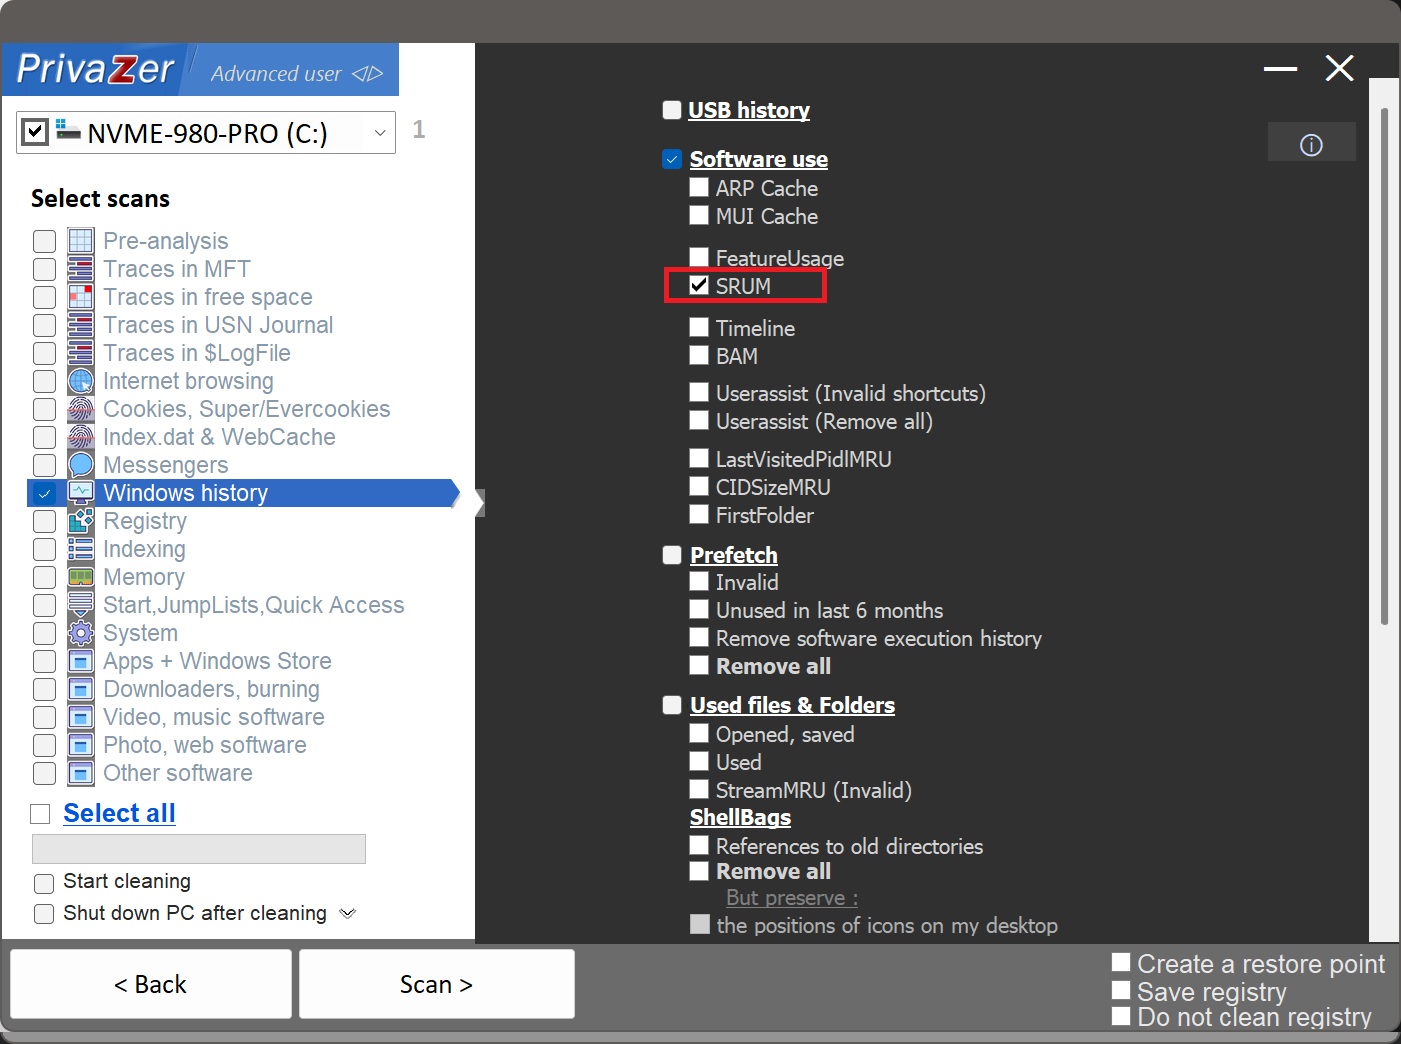
掃描選項中提供獨立的 SRUM 項,PrivaZer 清除資料庫中的歷史記錄。診斷策略服務(Diagnostic Policy Service)保持正常執行,依賴它的故障排查功能不受永久影響。
◆ 常見疑問
解除安裝程式後記錄還在嗎?在。刪除程式和檔案不會移除 SRUM 歷史,逐小時的資源使用記錄可保留數週。
清理安全嗎?安全。SRUM 是 Windows 為電池與網路報告維護的診斷快取,會自動重建;不影響已安裝程式、檔案與系統穩定性。
會重新生成嗎?會——再次使用電腦時診斷策略服務恢復按小時聚合。清理抹掉的是歷史軌跡,定期執行可保持其簡短。
05如何刪除 BAM(後臺活動監視器)痕跡
◆ PrivaZer 如何刪除 BAM 痕跡?
操作很簡單。在 Windows 歷史 → 軟體使用 下勾選 BAM 選項:
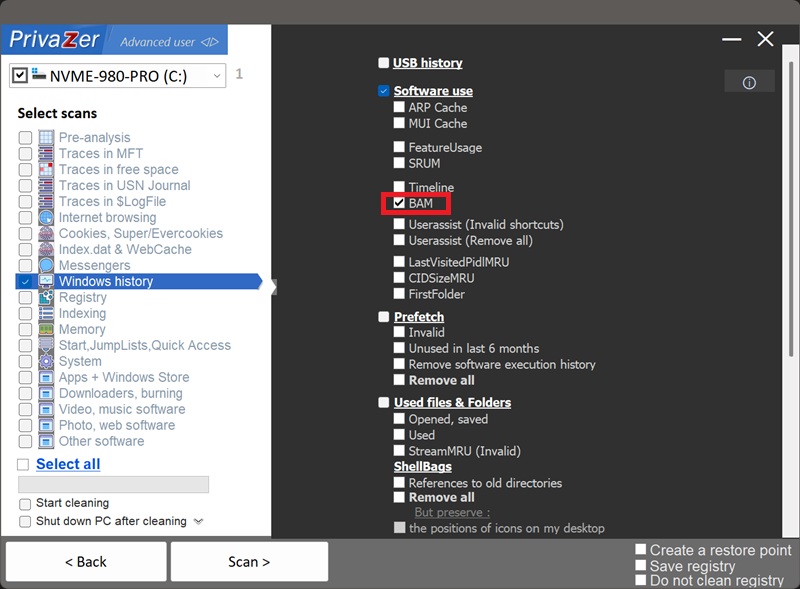
執行清理時,PrivaZer 會安全訪問並完整刪除被鎖定的使用者 SID 鍵(HKLM\SYSTEM\CurrentControlSet\Services\bam\State\UserSettings\{SID})及其中的全部執行歷史。
為什麼特殊?Windows 執行時會主動鎖定該鍵以防篡改。PrivaZer 利用系統級許可權安全繞過鎖定,刪除您的整個 SID 子鍵及敏感內容(可執行路徑與時間戳),確保活動歷史真正被抹除。Windows 會在需要時自動重建一個乾淨的空 SID 鍵,不影響系統穩定。
◆ BAM 登錄檔鍵裡刪除了什麼?
| BAM 元件 | 資料型別 | PrivaZer 處理 |
|---|---|---|
| 服務根鍵(State) | 鍵結構、安全描述符 | 保留(結構性) |
| UserSettings 鍵 | 使用者記錄的父容器 | 保留(結構性) |
| 使用者 SID 子鍵 | 使用者賬戶對映標識 | 整體刪除以清除全部痕跡 |
| 可執行值名 | 執行軟體的完整檔案路徑 | 隨 SID 鍵一併刪除 |
| 最後執行時間戳 | 64 位 FILETIME 二進位制值 | 隨 SID 鍵一併刪除 |
| 序列號與控制標誌 | 核心狀態位 | 隨 SID 鍵一併刪除 |
BAM 是 Windows 10 引入、Win11 沿用的核心級服務,在程式啟動時記錄其完整路徑與精確的最後執行時間。取證人員正是檢查此鍵來確認便攜軟體、已解除安裝軟體何時在本機執行過。
◆ 為什麼不直接在 Regedit 裡刪整個 BAM 鍵?
因為 Windows 主動鎖定了 BAM 子鍵——用普通許可權手動刪除 SID 鍵會得到"拒絕訪問";強行奪取所有權或盲目刪除根鍵可能導致系統不穩定。PrivaZer 自動以提升許可權繞過鎖、精準刪除您的 SID 鍵,省去手工改許可權的麻煩,也讓 Windows 能按自己的節奏無害重建。
◆ 為什麼不建議禁用 BAM 核心服務?
第一,BAM 參與 Windows 電源管理與後臺活動節流(尤其針對現代 UWP 與桌面應用),禁用會打亂推送通知、電源效率策略和筆記本/桌上型電腦的後臺任務管理。第二,禁用後歷史 BAM 條目仍原樣留在登錄檔,同時留下"有人故意關閉監控"的明顯訊號。PrivaZer 的方式兩全其美:電源管理與後臺服務照常,歷史執行記錄被安全抹除。
06如何清理 Shimcache / AppCompatCache(相容性快取)
◆ 什麼是 Shimcache,為什麼要清理它?
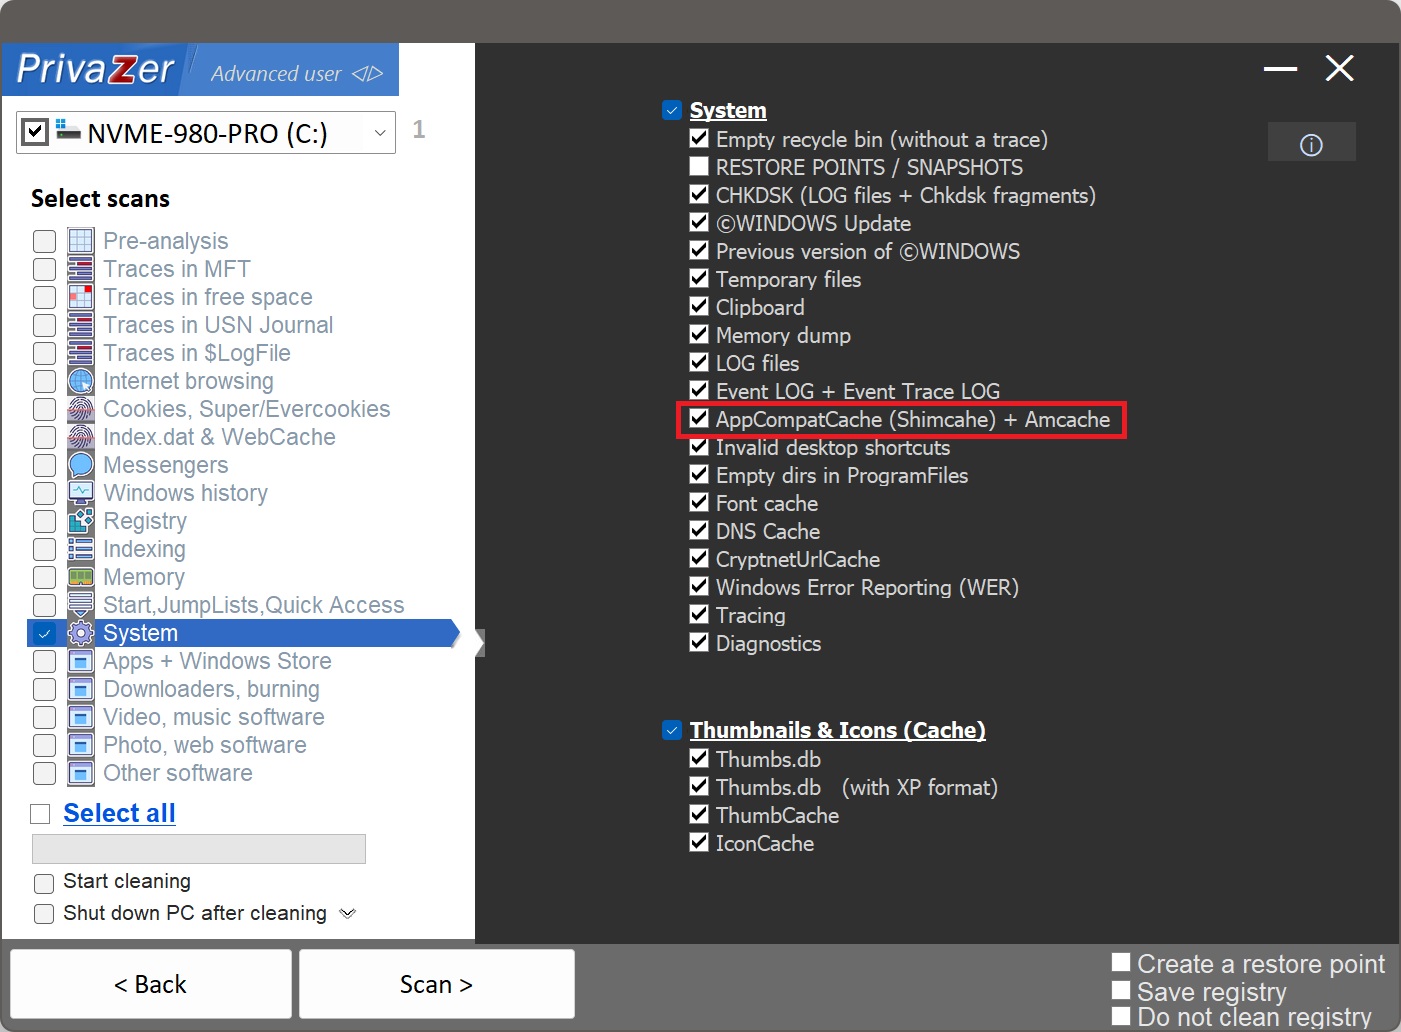
Shimcache(也稱 AppCompatCache)是 Windows 的應用相容性快取:Windows 用它判斷程式是否需要相容性修補,但在此過程中記錄了處理過的程式清單,使其成為知名的執行取證痕跡。與 Amcache 不同,它不是磁碟檔案,而位於登錄檔 HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\AppCompatCache。
◆ 條目裡有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 完整路徑與檔案名 | 程式位於磁碟何處 |
| 檔案最後修改日期 | 檔案標準資訊中的修改時間 |
| 執行標誌(部分版本) | 標記該檔案確實執行過 |
| 先後位置 | 最近處理檔案的相對順序 |
| 檔案大小(舊格式) | 位元組大小 |
為什麼需要特殊處理——關機回寫:Windows 執行期間把 Shimcache 儲存在核心記憶體裡,只在關機時寫回登錄檔。因此執行時簡單刪除登錄檔值的"天真清理"會被撤銷——下次關機時記憶體副本把痕跡原樣寫回。
◆ PrivaZer 如何處理
PrivaZer 清除 AppCompatCache 條目後,會呼叫 ShimFlushCache 與 BaseFlushAppcompatCache 沖刷記憶體中的快取副本,確保清理不會在下次關機時被還原。此操作需要管理員許可權。
◆ 常見疑問
解除安裝程式後條目還在嗎?在。刪除程式和檔案不會清除其 AppCompatCache 條目——路徑與修改日期仍證明它來過。
清理安全嗎?安全。它是會自動重建的相容性快取,不影響已安裝程式、檔案與系統穩定性。
會重新生成嗎?會對新處理的程式重新記錄,但經 PrivaZer 沖刷記憶體副本後,舊資料不會在關機時回寫。定期清理即可。
與 Amcache 的區別?兩者是通常一併清理的相容性痕跡:Shimcache 在登錄檔中,主要存路徑與修改時間且關機回寫;Amcache 是 hive 檔案,含更豐富的程式後設資料(包括 SHA-1 雜湊)。只清一個,另一個仍在。
07如何清理 CIDSizeMRU(對話方塊應用記錄)
◆ 什麼是 CIDSizeMRU,為什麼要清理它?
CIDSizeMRU 與 LastVisitedPidlMRU 相鄰,位於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\ComDlg32\CIDSizeMRU。儘管名字含 "Size",存的並非視窗尺寸:每個條目是編號 MRU 槽位(0、1、2…),值資料為 UTF-16 字串,另有 MRUListEx 值記錄哪個槽位最近被用。
實測顯示槽位可能記錄使用過通用"開啟/儲存"對話方塊的應用名(如 mspaint.exe);取證文獻也記載其中出現過實際檔案名——因此它被當作 OpenSavePidlMRU 的旁證,用於還原"哪些檔案(含敏感檔案)經過對話方塊訪問"。
◆ CIDSizeMRU 裡有什麼?
| 欄位 | 暴露的資訊 | PrivaZer 處理 |
|---|---|---|
| 槽位編號(值名) | 在 MRU 列表中的位置 | 移除 |
| 標識字串(值資料) | 哪個應用、或哪個檔案使用了對話方塊 | 移除 |
| MRUListEx | 各應用的最近使用排序 | 移除 |
◆ PrivaZer 如何處理
PrivaZer 在掃描中檢測並刪除 ComDlg32\CIDSizeMRU 下的值,可單獨勾選或與 LastVisitedPidlMRU 一併清理。位於使用者配置單元內——直接刪除即可生效,無需管理員許可權與重啟。
◆ 常見疑問
關閉對話方塊或解除安裝程式後還在嗎?在。無論條目指向的是已解除安裝應用還是已刪除檔案,記錄會一直留在登錄檔直到被覆蓋或清除。
清理安全嗎?安全,不影響檔案、程式與系統穩定性。若鍵名確與某些應用的對話方塊尺寸記憶相關,最多隻是個別對話方塊短暫以預設尺寸開啟。
會重新生成嗎?會——下一個使用通用對話方塊的應用會獲得新槽位。定期清理保持記錄簡短。
08如何清理 Windows Timeline(活動歷史)
◆ 什麼是 Windows Timeline(活動歷史),為什麼要清理它?
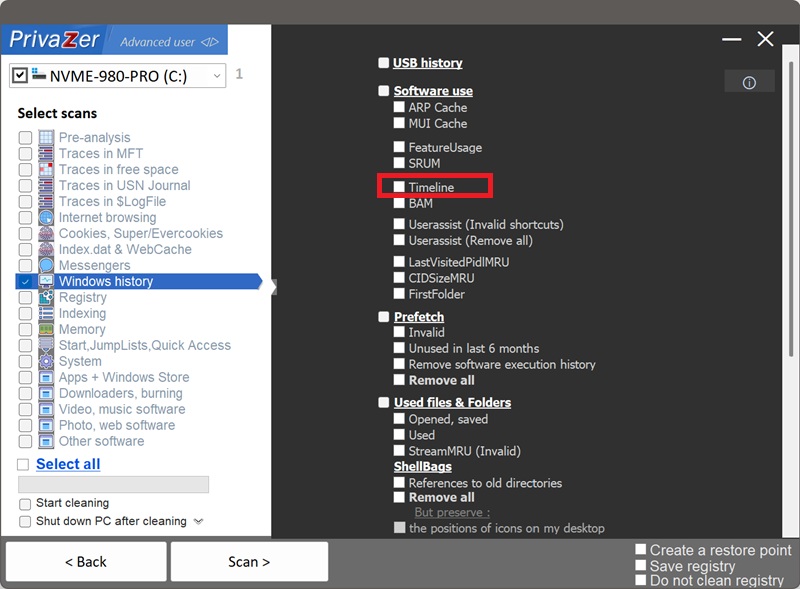
Windows Timeline(Activity History)曾是微軟用於回溯最近檔案、網頁與應用的功能,登入微軟賬戶還能跨裝置續用。微軟已在新版 Windows 中移除 Timeline 介面,但底層資料庫可能仍存留歷史記錄、或在後臺繼續收集活動。它以 SQLite 資料庫形式按使用者存於 %LOCALAPPDATA%\ConnectedDevicesPlatform\<AccountId>\ActivitiesCache.db。
為何它比多數痕跡更值得重視:大多數被清理的痕跡只能證明"程式存在/執行過";活動歷史則更進一步——可記錄您編輯的檔案真實標題、訪問網頁的標題與地址、以及每項活動精確的起止時間,是 Windows 上內容最豐富的痕跡之一。
◆ ActivitiesCache.db 裡有什麼?
| 欄位 | 暴露的資訊 | PrivaZer 處理 |
|---|---|---|
| 應用標識 | 使用了哪個應用或瀏覽器 | 移除 |
| 活動描述(Payload) | 檔案或網頁的真實標題 | 移除 |
| 內容引用 | 涉及的檔案路徑、URL 或深鏈 | 移除 |
| 起止時間戳 | 活動精確的開始與結束時刻 | 移除 |
| 同步操作日誌 | 可能保留"已刪除"活動的記錄 | 移除 |
這正是它區別於其他痕跡的地方:Amcache 或 Shimcache 條目告訴您程式存在過,而活動歷史條目能告訴您當時開啟了什麼檔案、用了多久。而且從舊 Timeline 介面手動刪除活動,其同步操作日誌表中仍可能留有記錄——這條軌跡值得主動清理,而不是依賴未必生效的刪除按鈕。
◆ PrivaZer 如何處理
PrivaZer 在掃描中檢測並清除 ActivitiesCache.db 的活動記錄與底層資料庫,也可單獨勾選。資料庫位於使用者 AppData,無需管理員許可權;該檔案可能被"連線裝置平臺"服務佔用,PrivaZer 已做處理確保記錄真正被清除。
◆ 常見疑問
關閉檔案或網頁後條目還在嗎?在。關閉檔案、標籤頁甚至解除安裝應用都不會移除其活動歷史——標題、內容引用與時間戳可長期留在資料庫中。
清理安全嗎?安全,不影響已安裝程式、真實檔案與系統穩定。唯一可見影響:在仍啟用活動跟蹤的系統上,您將暫時無法回溯最近活動(直到新記錄累積)。
會重新生成嗎?若您的 Windows 版本仍在收集活動則會隨使用累積新記錄;若系統已不再收集則不會回填。無論哪種,清理都已抹掉歷史軌跡,建議定期執行。
01如何清理 LastVisitedPidlMRU(對話方塊最後訪問位置)
◆ 什麼是 LastVisitedPidlMRU,為什麼要清理它?
它記錄每個應用的"開啟/另存為"對話方塊最後指向的資料夾——不只記住您存取過檔案,還精確到"哪個應用去了哪個位置"。Windows 版本不同對應兩個鍵:
HKCU\...\Explorer\ComDlg32\LastVisitedPidlMRUHKCU\...\Explorer\ComDlg32\LastVisitedPidlMRULegacy
位置以 PIDL(shell 項標識)編碼——即使目標磁碟已移除,路徑仍可解析。
◆ PrivaZer 如何處理
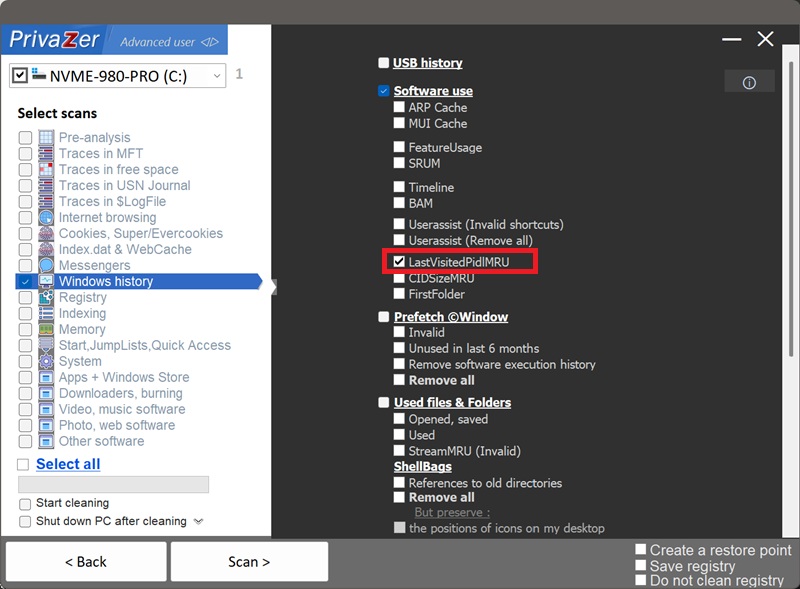
PrivaZer 檢測並清除兩個鍵(新版與 Legacy 版)下的全部條目,可單獨勾選或隨全盤掃描執行。位於使用者配置單元內,無需管理員許可權與重啟。
◆ 常見疑問
關閉對話方塊或解除安裝應用後還在嗎?在。條目持續命名"某應用 + 某位置"的組合,直到被新記錄擠出或主動清除。
清理安全嗎?安全;僅表現為對話方塊下次開啟時定位預設位置而非上次目錄。
會重新生成嗎?會——下次使用對話方塊並瀏覽資料夾就會寫入新條目,屬正常。
與 Shellbags 的區別?Shellbags 記錄 Explorer 自己瀏覽過的所有資料夾,不分應用;LastVisitedPidlMRU 範圍更窄但更具體——只覆蓋開啟/儲存對話方塊,且能指名具體應用。它與 Shellbags 配合清理效果最好。
02如何清理 OpenSaveMRU(開啟/儲存的檔案名記錄)
◆ 什麼是 OpenSaveMRU,為什麼要清理它?
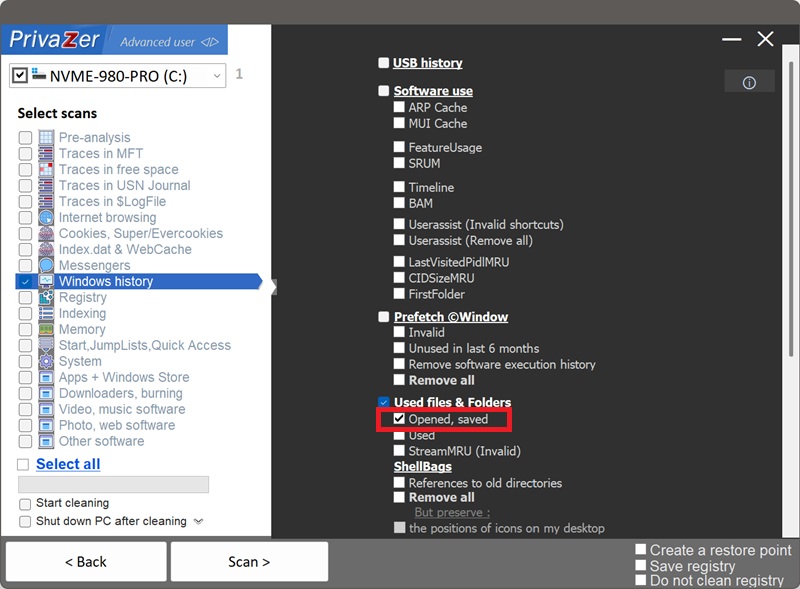
OpenSaveMRU 記錄經"開啟/另存為"通用對話方塊訪問過的檔案,是 ComDlg32 家族中資訊最豐富的成員。按 Windows 版本分為兩種結構:
HKCU\...\Explorer\ComDlg32\OpenSaveMRU(舊版)HKCU\...\Explorer\ComDlg32\OpenSavePidlMRU(新版)
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 副檔名子鍵 | 按 .docx、.jpg、.pdf 等型別分組 |
| 檔案名 | 開啟或儲存過的真實檔案名 |
| 完整檔案路徑 | 檔案當時的確切位置 |
| MRU 順序與時間戳 | 訪問時間與時序 |
| 關聯應用 | 用哪個程式開啟或儲存 |
◆ PrivaZer 如何處理
PrivaZer 先判定您的 Windows 適用哪個鍵(OpenSavePidlMRU 或舊版 OpenSaveMRU),再同時清除副檔名子鍵和主鍵直屬值——因為檔案名資料視條目不同可能存在於兩處。可單獨勾選或隨全盤掃描執行。
◆ 常見疑問
刪除檔案或解除安裝程式後還在嗎?兩種情況都在。檔案名、完整路徑與訪問時間戳可無限期留在登錄檔,描述著一個本機可能早已不存在的檔案。
清理安全嗎?安全,不影響真實檔案與程式。僅表現為"開啟/儲存"對話方塊不再提示最近檔案,直至重新積累。
會重新生成嗎?會——下次經通用對話方塊存取檔案就會被記錄。
與同族其他鍵的區別?LastVisitedPidlMRU 記"對話方塊最後指向哪個資料夾";FirstFolder 記"最早指向哪";CIDSizeMRU 記標識字串 MRU;OpenSaveMRU 唯一能指名真實檔案(帶型別分組、全路徑與時間戳)。若只清一項 ComDlg32 鍵,它最重要。
03如何清理 RecentDocs(最近使用檔案)
◆ 什麼是 RecentDocs,為什麼要清理它?
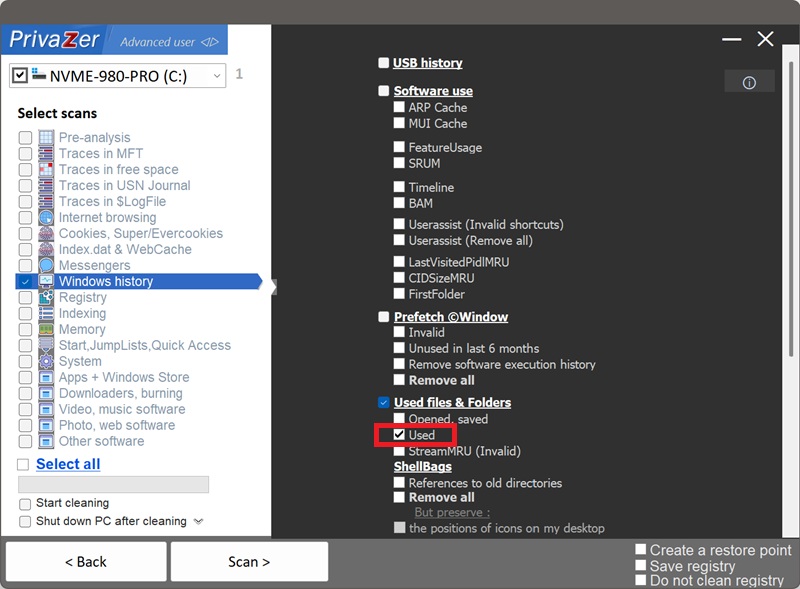
RecentDocs 大概是 Windows 上最知名的"最近檔案"痕跡——資源管理器"快速訪問"的最近檔案列表與眾多應用"開啟最近"選單背後的登錄檔記錄。與 ComDlg32 家族(只記錄經程式自有對話方塊訪問的檔案)不同,RecentDocs 記錄任何經資源管理器或檔案關聯開啟的檔案:檔案、圖片、簡報、快捷方式等。位於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs。
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 主檔案列表 | 所有最近開啟的檔案(不限型別) |
| 副檔名子鍵(.pdf、.jpg、.docx…) | 同批檔案按型別重複分組 |
| Folder 子鍵 | 檔案分別從哪些資料夾開啟 |
| MRUListEx | 各列表中的訪問順序 |
| 磁碟快捷方式 | Recent 資料夾中每個檔案對應一個真實 .lnk 檔案 |
◆ PrivaZer 如何處理
這是本站上較複雜的清理之一,因為它同時橫跨檔案系統與登錄檔:PrivaZer 清除登錄檔中的主列表、副檔名子鍵、Folder 子鍵與 MRUListEx,並刪除磁碟 Recent 資料夾中對應的快捷方式檔案。您的 Jump Lists(跳轉列表)不受本次清理影響。
◆ 常見疑問
刪除原檔案後還在嗎?在。刪除原始檔案不會移除其登錄檔條目或 Recent 中的快捷方式——兩者仍命名著檔案及其來源資料夾,即便檔案甚至所在盤已不存在。
清理安全嗎?安全,不觸碰真實檔案。可見影響僅"快速訪問"最近檔案與各應用"最近開啟"選單清空,直至重新開啟檔案。
會重新生成嗎?會——再次開啟檔案即重新記錄,屬活躍功能。
04如何清理 StreamMRU(視窗位置歷史)
◆ 什麼是 StreamMRU,為什麼要清理它?
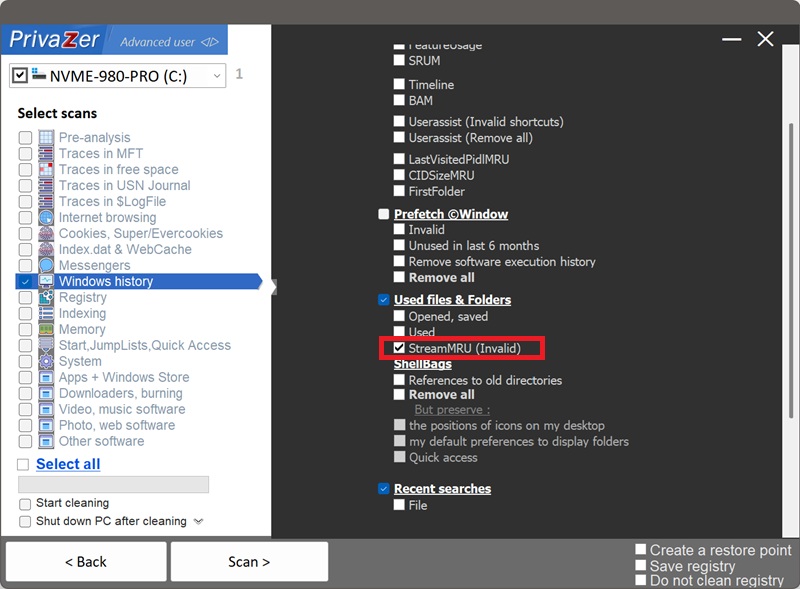
根據微軟官方檔案(KB235994),Windows 會儲存已關閉視窗和資料夾的尺寸與螢幕位置(最多 28 個),以便下次原樣重開。每個被記住的視窗與實際指向的資料夾/磁碟機之間的關聯,存於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\StreamMRU。
◆ 一條 StreamMRU 條目裡有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 條目型別 | 資料夾、磁碟機、網路共享、ZIP、URI 等 |
| 長短檔案名 | DOS 8.3 短名與完整 Unicode 名 |
| 大小 | 檔案/資料夾尺寸或關聯快捷方式大小 |
| 逐段時間戳 | 建立、修改、訪問時間(精確到條目各段) |
| 拼接路徑與 MRU 順序 | 由鏈式分段重建的完整位置 |
◆ PrivaZer 如何處理
PrivaZer 檢測並清除 StreamMRU 中的失效條目(指向已不存在位置)——這正是該鍵存在意義中容易留痕的部分;仍可正常使用的視窗位置保留。位於使用者配置單元內,無需管理員許可權與重啟。
◆ 常見疑問
關閉視窗或斷開磁碟機後還在嗎?在——這正是該鍵的本職:記住已關閉的視窗。一條條目可在目標位置斷開、格式化甚至刪除後,仍長期描述該資料夾/外接盤/網路共享的名稱與時間戳。
清理安全嗎?安全。StreamMRU 只存視窗外觀偏好,清除不影響檔案與系統;對應視窗下次以預設尺寸位置開啟。
會重新生成嗎?關閉視窗即生成新條目,屬正常。清理只移除已失效條目,常用位置不受干擾。
與 Shellbags 的區別?結構相同(鏈式 shell 項解析為完整路徑),都可引用早已移除的磁碟機。區別在於範圍:Shellbags 記錄 Explorer 瀏覽過的每個資料夾;StreamMRU 僅限已關閉視窗(上限 28 個),但每條可攜帶更豐富的取證細節(大小與逐段時間戳)。
05如何清理 Shellbags(資源管理器瀏覽歷史)
◆ 如何聰明地清理 Shellbags?
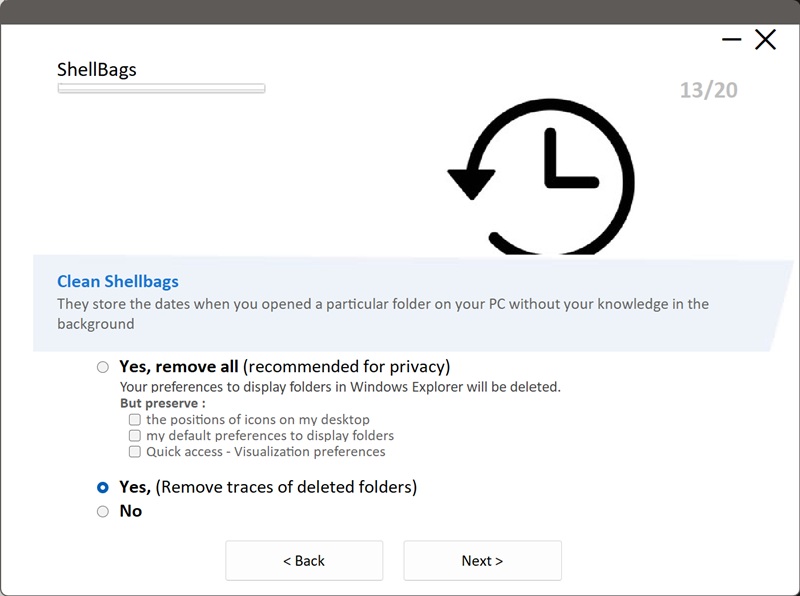
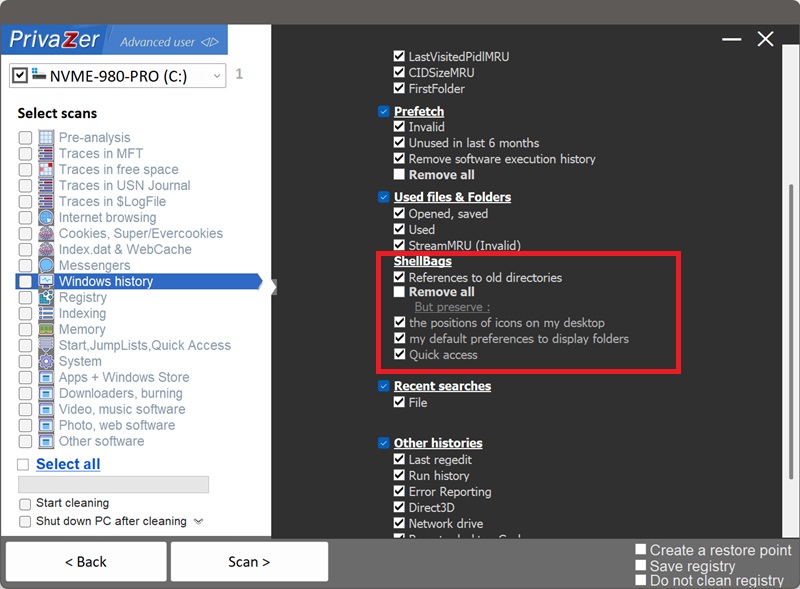
聰明做法不是一刀切清空,而是按需選擇。PrivaZer 的 Shellbags 選項提供三檔:
- Yes, remove all(隱私推薦,全部移除)—— 清除全部條目,含當前仍在使用的資料夾;Windows 之後以預設檢視重建。
- Yes, remove traces of deleted folders(移除已刪除資料夾的痕跡)—— 只清除已不存在位置的條目,現存資料夾的檢視偏好原樣保留。
- No —— 不清理。
◆ Shellbag 的結構
存於 NTUSER.DAT / UsrClass.dat 登錄檔單元中,資料夾刪除、磁碟機移除後仍可留存:
| 欄位 | 內容 |
|---|---|
| MRUListEx | 開啟各資料夾的順序 |
| ShellItem 型別與目標 | 資料夾 / 磁碟機 / 網路共享 / ZIP |
| 資料夾名與路徑 | 長名 + 8.3 短名 |
| 時間戳與 MFT 引用 | 建立 / 修改 / 訪問時間 + NTFS 條目 |
| NodeSlot 與檢視模式 | 關聯 Bags 的圖示/列表/詳情檢視 |
| 圖示位置、排序與列 | 視窗內專案佈局 |
| 視窗尺寸與位置 | Explorer 視窗幾何資訊 |
隱私部分在 BagMRU(被 PrivaZer 移除);外觀檢視設定在 Bags(按您的選擇保留或重置)。
◆ 真正的隱私點在哪?
不是檢視設定,而是旁邊記錄的導航軌跡:每個在 Explorer 中開啟過的資料夾都留下 BagMRU 條目,含路徑、型別(本地/移動盤/網路共享/加密卷)、內嵌時間與 NTFS 引用——一張帶時間戳的"您瀏覽過哪裡"地圖,取證工具直接讀取。
◆ 常見疑問
刪除資料夾或拔掉磁碟機後還在嗎?在——這正是它的意義所在。一條 Shellbag 可以活得比資料夾本身、已拔下的 U 盤/行動硬碟、已解除安裝的網路共享、已解除掛載的加密卷(VeraCrypt、BitLocker)更久。取證人員可據此證明某使用者曾瀏覽某裝置上的某資料夾——哪怕該裝置已不在機器上。這正是"僅移除已刪除資料夾痕跡"選項要抹掉的。
只刪已刪除資料夾痕跡的好處?既獲得關鍵的隱私保護,又不打擾日常使用:會消失的是取證最在意的"已消失裝置/資料夾"條目,而現存資料夾保持熟悉檢視——無重置、無意外,只有敏感軌跡被清除。
清理會破壞什麼嗎?不會。Shellbags 只存外觀偏好與導航歷史,清理從不觸碰您的檔案、資料夾結構或系統穩定性。
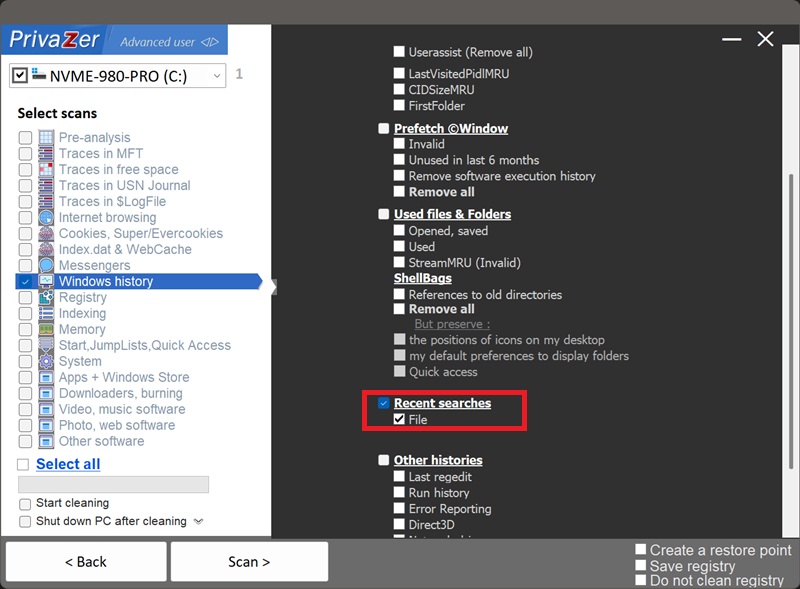
06如何清除 WordWheelQuery(資源管理器搜尋歷史)
◆ 什麼是 WordWheelQuery,為什麼要清理它?
您在資源管理器內建搜尋框中輸入過的每個詞,Windows 都會記住。Win7–11 存於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\WordWheelQuery。
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 槽位編號(值名) | 0、1、2… 僅為列表位置 |
| 搜尋文字(值資料) | UTF-16 字串,您輸入的原詞 |
| MRUListEx | 哪次搜尋最近 |
關於 ACMru\5603:WordWheelQuery 自 Vista 起才存在。Windows XP 時代的對應歷史由舊搜尋助理儲存在 HKCU\Software\Microsoft\Search Assistant\ACMru\5603(按檔案名搜尋檔案/資料夾的輸入框)。PrivaZer 兩個鍵都清——無論記錄來自現代資源管理器搜尋框還是 XP 時代前身。
◆ PrivaZer 如何處理
檢測並清除 WordWheelQuery 下全部槽位值與 MRUListEx,可單獨勾選或隨全盤掃描執行;位於使用者配置單元內。
◆ 常見疑問
關閉資源管理器後還在嗎?在。關閉搜尋視窗不清除條目——搜尋詞跨重啟留在登錄檔,直到被新詞擠出或被清理。
清理安全嗎?安全;僅表現為搜尋框不再聯想歷史搜尋詞。
會重新生成嗎?會,下次輸入搜尋即重新記錄。
獨特之處?本站其他痕跡都描述已存在的東西(檔案、資料夾、程式),而 WordWheelQuery 描述意圖——您選擇輸入的詞。非結構化文字可能捕獲其他任何痕跡都記錄不了的內容。
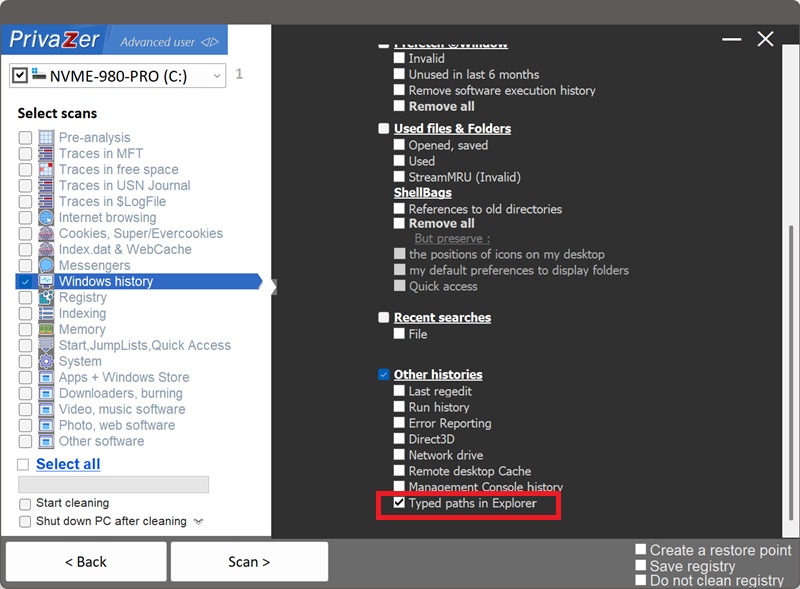
07如何清除 TypedPaths(位址列手動輸入路徑)
◆ 什麼是 TypedPaths,為什麼要清理它?
TypedPaths 記錄在資源管理器位址列直接鍵入(而非點選到達)的最近 25 條路徑,存於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\TypedPaths。
◆ 裡面有什麼?
以 url1、url2… 編號的明文路徑值,無獨立排序值,且在關閉該資源管理器視窗時才提交。資料夾已刪除、磁碟機已斷開、共享已離線——條目仍命名著這個已不存在的位置。
◆ PrivaZer 如何處理
檢測並清除 TypedPaths 下全部值,可單獨勾選或隨全盤掃描執行。位於使用者配置單元內,無需管理員許可權與重啟。
◆ 常見疑問
路徑不存在後條目還在嗎?在——直到被新條目擠出或被清理。
清理安全嗎?安全;僅表現為位址列不再聯想輸入過的路徑。
會重新生成嗎?會——下次鍵入路徑並關閉視窗即提交新條目。
與 RunMRU、網路磁碟機 MRU 的區別?三者都是 Explorer 下明文 MRU,但命名與提交時機不同:RunMRU 與 Map Network Drive MRU 用字母值(a、b、c)+ 獨立 MRUList,命令執行/對映完成即提交;TypedPaths 用 url 編號、無獨立排序值,關閉視窗才提交。同族不同賬。
08如何清理 Jump Lists(工作列最近專案)
◆ 什麼是 Jump Lists,為什麼要清理它?
右鍵(或懸停,視 Windows 版本)工作列/開始選單圖示,即可看到跳轉列表:該應用的最近/常用專案,加上您固定的內容和應用自定義任務(如"新建視窗""新建檔案")。
它們按應用分別存於兩個隱藏資料夾:AutomaticDestinations(自動記錄的最近/常用)與 CustomDestinations(固定項與自定義任務)。跳轉列表按應用歸類最近檔案,比一般歷史列表更有條理,而且極易被旁人一瞥看到——無需登錄檔、無需翻隱藏目錄,右鍵一個每天都在工作列上的圖示即可。
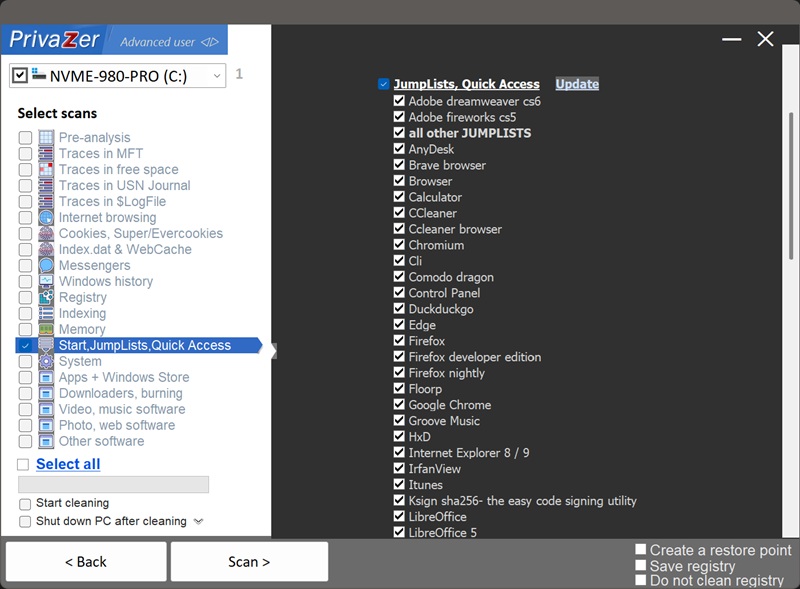
◆ PrivaZer 如何處理
PrivaZer 按應用處理兩個資料夾,僅移除 Windows 自動記錄的"最近/常用"(MRU)條目;您主動固定的檔案/資料夾與應用自定義任務原樣保留。原因很直接:固定項與自定義任務是"您或應用有意設定的",而非使用中無意留下的副產物。
更進一步:與被移除條目關聯的時間戳不直接刪除,而是隨機打亂(datetime scrambled)——即便有殘片被恢復,也無法用於重建準確時間線。
◆ 常見疑問
清理安全嗎?安全。僅表現為右鍵圖示時最近專案減少或為空,直至再次使用;固定項與應用任務不變。
會重新生成嗎?會——下次在該應用中開啟檔案即重新加入跳轉列表。
09如何清理 FirstFolder(對話方塊首個資料夾)
◆ 什麼是 FirstFolder,為什麼要清理它?
FirstFolder 是本站 ComDlg32 家族的第四位成員(與 LastVisitedPidlMRU、CIDSizeMRU 同族),位於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\ComDlg32\FirstFolder。
它按應用記錄"開啟/另存為"對話方塊最早呈現給使用者的資料夾。與每次都重新整理的 LastVisitedPidlMRU 不同,FirstFolder 只寫入一次,同時儲存資料夾路徑與對應可執行檔案路徑——即使離線讀取 NTUSER.DAT 副本,也能據此識別最近使用的應用及其關聯檔案位置。
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 應用標識(值名) | 該基準屬於哪個應用 |
| 首次訪問的資料夾(值資料) | 該應用對話方塊最早指向的目錄,可能是數年前 |
正因不每次重新整理,FirstFolder 條目可能靜悄悄地活過多次重灌、目錄重整甚至換盤——仍指向當年第一次使用該應用對話方塊時的位置。
◆ PrivaZer 如何處理
檢測並刪除 ComDlg32\FirstFolder 下的值,與同族清理一併執行;使用者配置單元內,無需管理員許可權與重啟。
◆ 常見疑問
解除安裝應用或刪除資料夾後還在嗎?在——而且可能比本站多數痕跡更久。它寫入一次便不再更新,解除安裝應用、刪除所指資料夾都不會動它。
清理安全嗎?安全。唯一"副作用"是概念性的:該應用對話方塊下次訪問的資料夾會成為新的"首個"基準,對使用無實際影響。
會重新生成嗎?會——下次某應用使用通用對話方塊即寫入新基準。
與同族鍵的區別?三者同在 ComDlg32 且都指名應用,但捕捉不同時刻:LastVisitedPidlMRU 持續更新"最近位置";CIDSizeMRU 保留最近使用的標識字串排序表;FirstFolder 只寫一次"最早位置"。前者顯示您最近去了哪,它能顯示一切從哪開始。
10如何清除縮圖與圖示快取(Thumbs.db、ThumbCache)
◆ 什麼是縮圖與圖示快取,為什麼要清理它?
資源管理器為照片、影片、檔案顯示預覽圖而非通用圖示時,Windows 需要生成並快取這些小圖,免得每次開資料夾都重做。PrivaZer 在「Thumbnails & Icons」下覆蓋四項相關快取:
- Thumbs.db —— 各資料夾內嵌的縮圖檔案
- Thumbs.db(XP 格式) —— 舊版內部結構的同類檔案
- ThumbCache —— 系統級集中快取,含瀏覽過的任意資料夾預覽
- IconCache —— 通用應用/檔案型別圖示(非個人預覽)
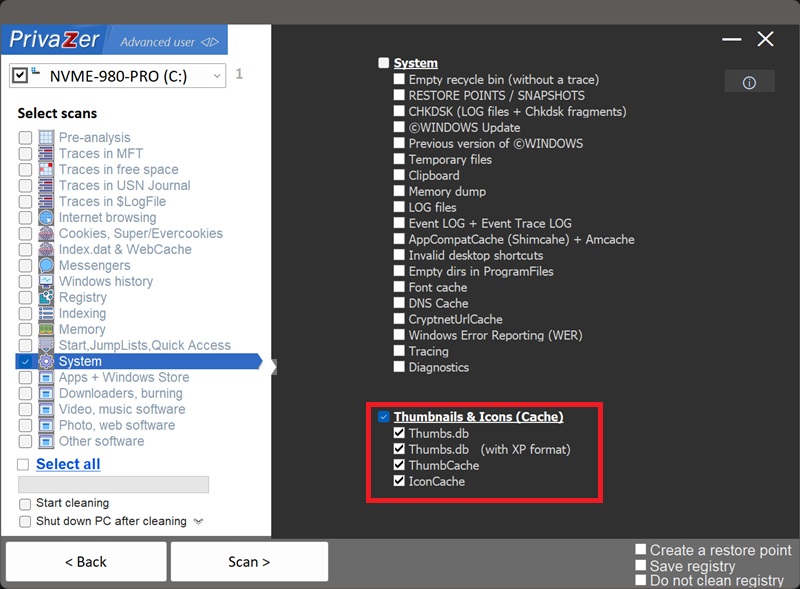
◆ 最重要的一點
刪除原圖後縮圖仍在。Thumbs.db 與 ThumbCache 存的是真實的預覽小圖而非檔案名——刪除照片、移到別的盤、甚至格式化原盤,一張小而可直接檢視的副本仍可能留在快取。與多數痕跡不同,它無需重建拼接——本身就是一張現成的小圖。
◆ PrivaZer 如何處理
四項在掃描選項中獨立列出,可全選或按需勾選。
◆ 常見疑問
清理安全嗎?安全,只動快取預覽,不碰真實照片/影片/檔案。僅表現為再次開啟含圖資料夾時短暫顯示通用圖示,隨後即時重新生成。
會重新生成嗎?會——再次以縮圖瀏覽資料夾即重建。清理的意義是移除"已不存在檔案"的預覽,而非阻止功能工作。
ThumbCache 與 IconCache 的區別?ThumbCache 存每個具體檔案的專屬預覽(您的那張照片、那份檔案);IconCache 存某類檔案/應用共用的通用圖示——可暗示裝過哪些程式,但不含個人影象內容。
與 RDP 點陣圖快取對比?兩者都是少有的存"視覺內容"的痕跡。RDP 快取是需專用工具拼接的原始螢幕塊;縮圖本身就是完整可看的圖,只是更小。
01如何清除 ARP 快取(區域網裝置記錄)
◆ 什麼是 ARP 快取,為什麼要清除它?
ARP(Address Resolution Protocol,地址解析協議)是您的電腦在只知道區域網內某裝置 IP 時查詢其物理 MAC 地址的機制。Windows 把答案儲存在一張活動表——ARP 快取中,免得每個資料包都重新詢問。您可以隨時開啟命令提示符輸入 arp -a 親眼看它。
它記錄著"這臺電腦最近與哪些本地裝置交換過流量"——同 Wi-Fi 下的其他電腦、共享印表機、NAS 等。
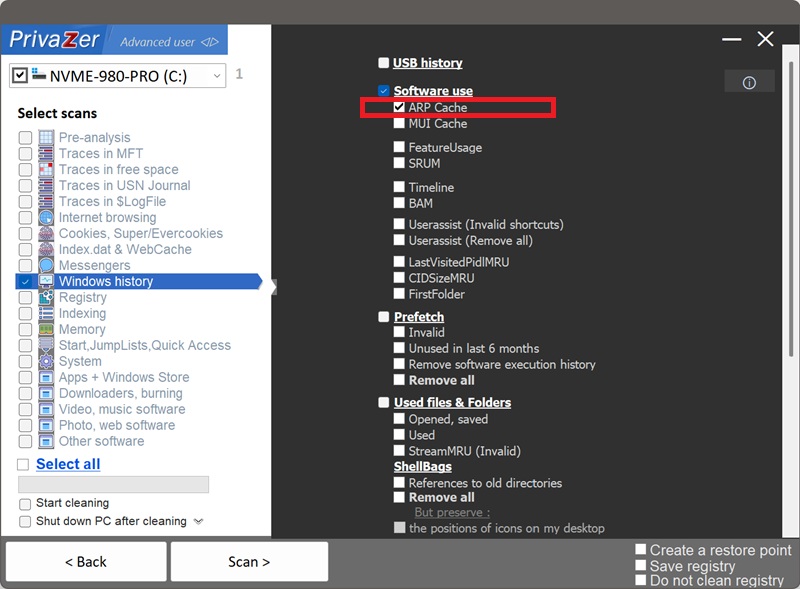
◆ 條目能存多久?
不久——這正是 ARP 快取與其他痕跡的不同:動態條目自動學習而來,Windows 幾分鐘內即自行老化;靜態條目手工配置,會一直保留。整張表只存於核心記憶體(由 TCP/IP 驅動 tcpip.sys 管理),一次重啟即完全清空,隨後隨通訊重建。
◆ 一條 ARP 條目裡有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| IP 地址 | 聯絡過的裝置網路地址 |
| MAC 地址 | 該裝置網絡卡的物理標識 |
| 網路介面 | 走的是哪個介面卡(Wi-Fi / 乙太網 / VPN) |
| 條目型別 | 動態(自動學習)或靜態(手工設定) |
| 狀態 | 可達 / 陳舊 / 即將過期 |
◆ PrivaZer 如何處理
PrivaZer 在掃描中檢測並清除 ARP 快取,也可單獨勾選——即時生效,無需重啟。
◆ 常見疑問
清除安全嗎?安全。不影響檔案、程式與網路配置;下次向某裝置發流量時 Windows 重新學習其地址,實際只是一次幾乎無感的額外查詢。
會重新生成嗎?會,而且往往幾秒內——一旦需要再次通訊(路由器、共享印表機、其他電腦)就重新學習。ARP 快取是"活動工作表"而非歷史日誌:清除給您的是當下的一塊白板,而非永久無記錄。
與執行痕跡的區別?Amcache、Shimcache、UserAssist、SRUM、MUI Cache 記錄"哪些軟體執行過"且可在盤上存留數週;ARP 快取記錄"區域網內與哪些裝置透過信"且只存記憶體、重啟即失。做完整隱私清理時兩者互補而非重複。
02如何清除 DNS 快取(域名解析記錄)
◆ 什麼是 DNS 快取,為什麼要清除它?
每當您的電腦需要訪問域名——開網頁、應用檢查更新、後臺服務聯網——Windows 都要先把域名翻譯成 IP 地址。DNS 客戶端服務把已解析的結果快取在本地,免得重複詢問 DNS 伺服器。
它由系統而非某個應用維護——關閉瀏覽器對它毫無影響;雖重啟自清,但連續開機時可存續數天至數週,期間累積"這臺電腦訪問過哪些域名與服務"的清單。
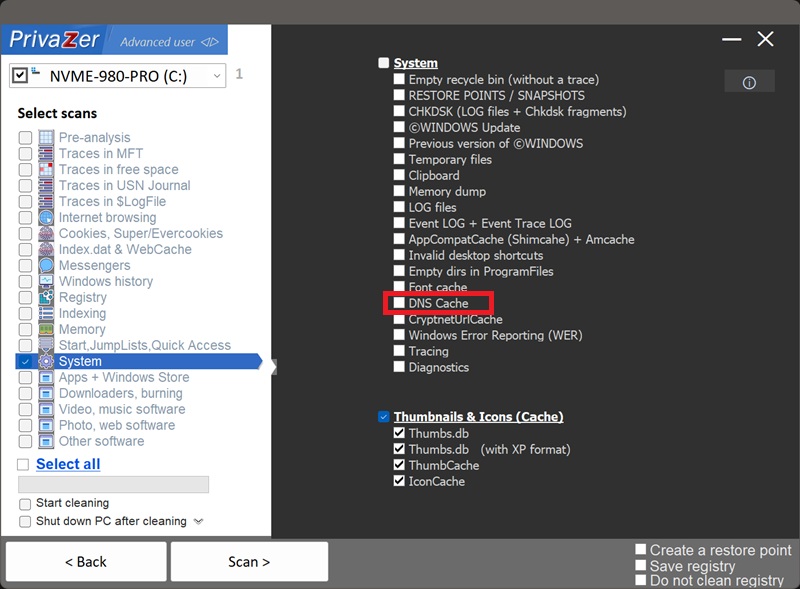
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 記錄名 | 解析過的域名 |
| 記錄型別 | A(IPv4)、AAAA(IPv6)等 |
| TTL | 該條目在快取中的存活時長 |
| 解析出的 IP | 域名實際指向的伺服器地址 |
◆ PrivaZer 如何處理
PrivaZer 沖刷 DNS 解析快取,效果等同於在命令列執行 ipconfig /flushdns——與多數痕跡不同,這裡清的是 Windows 維護的記憶體快取而非檔案或登錄檔值。即時生效,無需重啟。
◆ 常見疑問
關瀏覽器後還在嗎?在。它由 Windows 自身維護,關閉任何程式都無效;但完全存於記憶體,每次重啟自動清空。
清除安全嗎?安全,純效能快取——不影響聯網能力;僅使下次訪問近期域名時重新解析,增加一次幾乎無感的延遲。
會重新生成嗎?會,立即——下一個需要訪問的域名即被重新解析快取。
與 ARP 快取的區別?都是僅存記憶體、重啟自清的網路快取,但對映物件不同:ARP 記錄本地網路裝置(IP↔MAC,"誰在您的區域網裡");DNS 記錄網際網路域名→IP("這臺電腦訪問過哪些站點與服務")。域名比 MAC 地址可讀得多,因此它往往更直接地暴露訪問歷史。
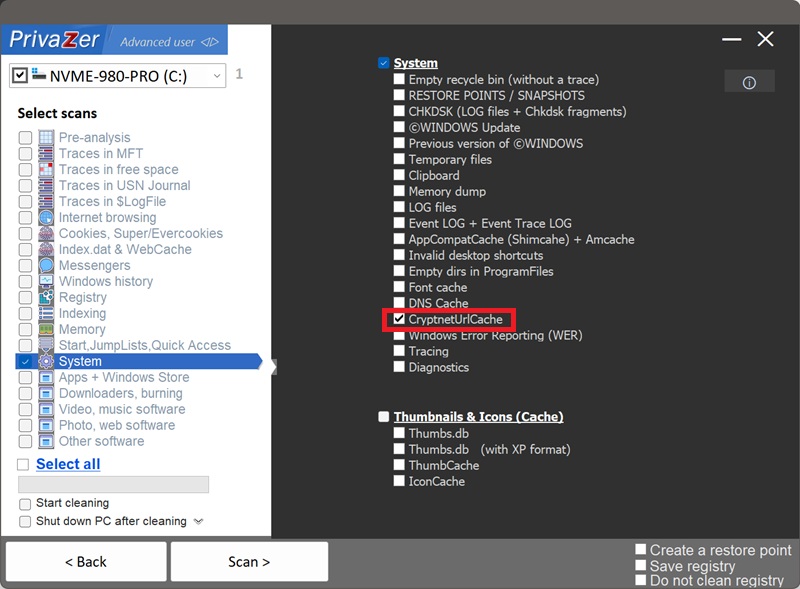
03如何清除 CryptnetUrlCache(證書驗證快取)
◆ 什麼是 CryptnetUrlCache,為什麼要清除它?
每當 Windows 校驗數字證書是否仍有效——例如執行簽名程式前的驗證、下載補齊信任鏈所需的中間證書——它會把下載的資料快取在本地以免重複獲取。這個快取就是 CryptnetUrlCache,分三處存放:
C:\Windows\System32\config\systemprofile\AppData\LocalLow\Microsoft\CryptnetUrlCacheC:\Windows\SysWOW64\config\systemprofile\AppData\LocalLow\Microsoft\CryptnetUrlCacheC:\Users\<使用者名稱>\AppData\LocalLow\Microsoft\CryptnetUrlCache
它在後臺自動信任驗證中無意留痕:記錄了哪些程式的證書被驗證過、何時驗證。
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 時間戳 | 該檔案最後被下載的時間 |
| URL | 檔案下載來源 |
| FileSize | 下載檔案的位元組大小 |
| MetadataHash | 檔案的 SHA1 / SHA256 / MD5 雜湊 |
| FullPath | 快取檔案的本地路徑 |
◆ PrivaZer 如何處理
CryptnetUrlCache 在「系統」類掃描選項中獨立列出(與字型快取、DNS 快取等並列),清除上述各位置的快取內容。由於證書校驗隨時可能使用該快取,建議先關閉其他執行中的程式,以便徹底清除。
◆ 常見疑問
解除安裝簽名程式後記錄還在嗎?在。快取的吊銷資料與後設資料繫結的是證書和驗證事件,不是觸發它的程式——解除安裝軟體不會抹掉"其證書被驗證過、何時驗證"的記錄。
清除安全嗎?安全,純效能快取,不削弱任何安全性;下次真正需要時重新下載吊銷與證書資料,僅那一次校驗多一點點延遲。
會重新生成嗎?會——Windows 後臺持續驗證證書時會自動靜默重建。
與瀏覽器快取/WER 的區別?瀏覽器快取存您主動瀏覽的內容,WER 記特定崩潰事件;CryptnetUrlCache 都不是——它是後臺自動信任驗證的伴生痕跡,性質更接近 Amcache/Shimcache(程式執行的副產物),只是經由證書驗證而非執行跟蹤。
04如何清除 WebCacheV01.dat(Windows WebCache 資料庫)
◆ 什麼是 WebCacheV01.dat,為什麼要清除它?
WebCacheV01.dat 是 IE10 起取代 index.dat 的統一資料庫。以前分散在多個 index.dat 檔案中的瀏覽資料,如今統一匯入一個庫:%LocalAppData%\Microsoft\Windows\WebCache\WebCacheV01.dat。它至今仍被 Internet Explorer 與基於同引擎的舊版 Edge 元件使用。
◆ 裡面有什麼?
| 內容 | 暴露的資訊 |
|---|---|
| 瀏覽歷史 | 訪問過的 URL 與時間 |
| 快取 | 網頁內容的本地副本 |
| Cookies | 站點 Cookie,含登入狀態 |
| DOM 儲存 | Web 應用在瀏覽器本地存的資料 |
| 下載歷史 | 經瀏覽器下載檔案的記錄 |
◆ 為什麼 PrivaZer 提供 Cache / History 分開的選項?
因為它是完整資料庫而非簡單檔案,PrivaZer 可按不同粒度處理:「Delete everything」清整個庫;「Cache」「History」分別只清快取內容或歷史記錄——比一刀切更精細。
◆ PrivaZer 如何處理
該檔案在系統正常使用期間通常被 Windows 服務佔用鎖定——PrivaZer 已處理這一情形,照常清除庫中內容。
◆ 常見疑問
清理後檔案看起來還是很大,是沒清乾淨嗎?不是——這是正常現象。PrivaZer 清除後 Windows 會立即重建檔案並按 ESE 資料庫機制預分配磁碟空間(出於效能設計)。檔案可能立刻恢復接近原大小,但內容已空。檔案大小不是判斷依據,裡面有沒有資料才重要。
關瀏覽器後還在嗎?在——關閉 IE 或使用該引擎的應用不清除資料庫,內容跨會話與重啟持續,直到被手動清除或自然擠出。
清理安全嗎?與清除任何瀏覽資料同樣的取捨:依賴 Cookie 的站點需重新登入、快取頁面需重新載入;不影響檔案、程式與系統穩定。
與 index.dat 的區別?WebCacheV01.dat 是 index.dat 的直接繼任者(IE10 引入)——把原本按類別分散在多個檔案的資料統一為結構化資料庫。更老的 IE 與某些相容路徑仍用 index.dat,所以 PrivaZer 兩者都覆蓋。
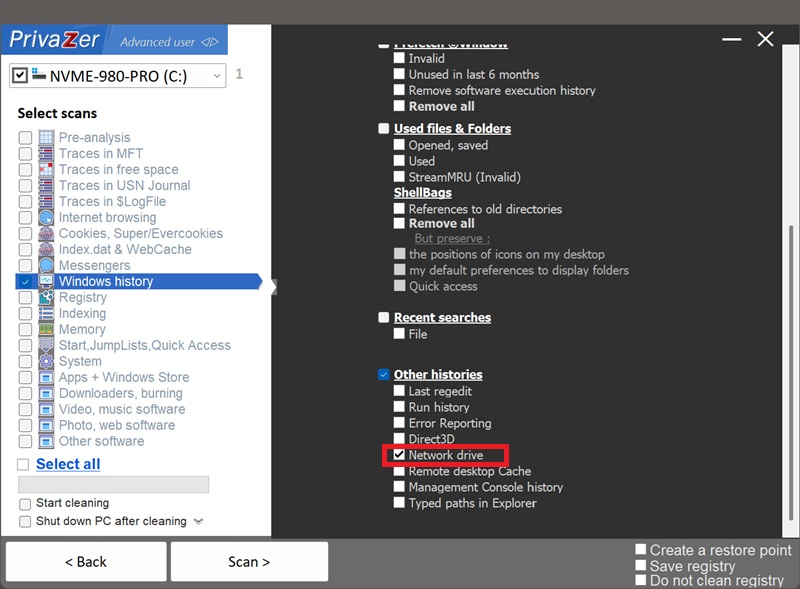
05如何清除對映網路磁碟機歷史(Map Network Drive MRU)
◆ 什麼是對映網路磁碟機 MRU,為什麼要清除它?
對映網路磁碟機會把磁碟機號(如 T:)指派給其他電腦/伺服器上的共享資料夾,讓它像本地磁碟一樣出現在資源管理器。無論您用"對映網路磁碟機"嚮導還是 net use 命令,Windows 都會記住最近對映過的共享——按使用者存於 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Map Network Drive MRU。
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 字母槽位(值名) | a、b、c… 每個字母對應一個記住的共享 |
| 網路路徑(值資料) | 完整 UNC 路徑、IP、主機名或 NetBIOS 名 |
| MRUList | 哪個對映最近 |
全部明文儲存,無需解碼——與 RunMRU 格式相同。
◆ PrivaZer 如何處理
檢測並清除 Map Network Drive MRU 下全部值(含 MRUList),可單獨勾選或隨全盤掃描執行;使用者配置單元內,無需管理員許可權與重啟。
◆ 常見疑問
斷開對映後還在嗎?在——斷開磁碟機、伺服器徹底離線都不會移除條目,它繼續命名著那臺伺服器與共享,直到被新對映擠出或被清理。
清除安全嗎?安全,不會斷開任何當前對映,也不影響網路配置;僅表現為"對映網路磁碟機"對話方塊不再聯想歷史連線。
會重新生成嗎?會——下次對映即重新記錄。
與 ARP 快取的關係?可視為 ARP 快取的"持久登錄檔表親":ARP 顯示近期通訊過的本地裝置且重啟即失;對映磁碟機 MRU 顯示您主動連線過的共享,會一直留到被清理。
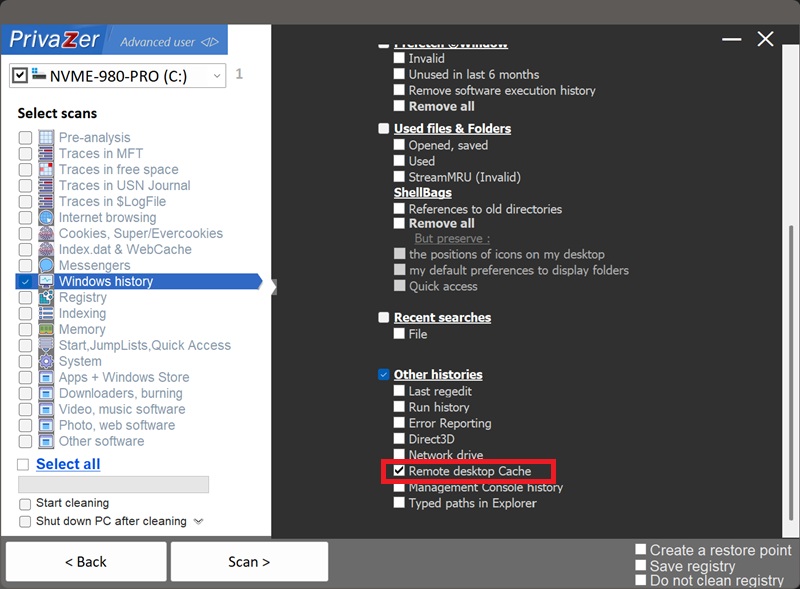
06如何清除 RDP 點陣圖快取(遠端桌面畫面殘片)
◆ 什麼是 RDP 點陣圖快取,為什麼要清除它?
用遠端桌面(mstsc.exe)連線其他電腦時,客戶端會把遠端畫面中自上次重新整理以來未變化的部分快取到本地,免得每次都整屏重傳。快取按使用者存於 %LOCALAPPDATA%\Microsoft\Terminal Server Client\Cache——會話關閉後仍留在盤上。
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 點陣圖塊 | 遠端螢幕的原始畫素碎片(通常 64×64) |
| 塊後設資料 | 色深、快取鍵、尺寸 |
| bcacheX.bmc 索引檔案 | 按畫質分級的快取索引 |
| CacheXYZW.bin | 逐會話快取資料 |
| 檔案時間戳 | 可與其他日誌互證會話時間 |
為什麼敏感:Windows Timeline 能指名您開啟的檔案、OpenSaveMRU 能指名您存的檔案、Amcache 能指名您執行的程式——但它們都不顯示"長什麼樣"。RDP 點陣圖快取是本站唯一存真實視覺內容而非事件描述的痕跡,所以才有專門的畫面重建工具。
◆ PrivaZer 如何處理
整體移除您賬戶下的 Terminal Server Client\Cache 目錄——索引檔案與快取資料檔案一次清完。位於使用者 AppData,無需管理員許可權與重啟。
◆ 常見疑問
關閉會話後還在嗎?在——這是設計使然:快取本就是為下次連線同伺服器提速而持久保留。關閉遠端桌面、斷開連線、遠端伺服器下線都不會清除這些檔案。
清除安全嗎?安全,只清本地快取,對遠端電腦零影響;代價僅是下次會話開頭多傳輸些畫面資料。敏感遠端會話之後建議清理。
會重新生成嗎?會——下次遠端桌面會話立即開始重建快取,屬正常的效能機制。
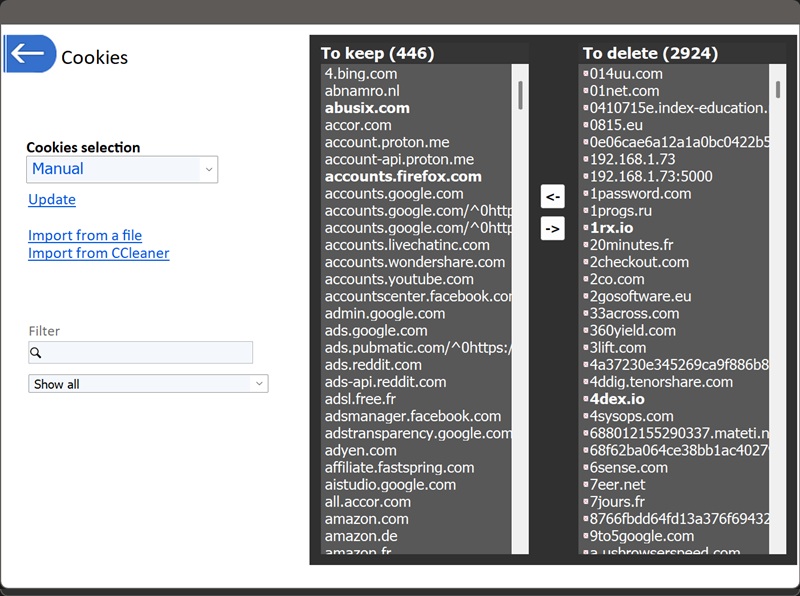
07如何清理超級 Cookies 與 Evercookies(HSTS / Flash / Silverlight)
◆ 什麼是超級 Cookie / Evercookie,為什麼要清理它?
普通 Cookie 只有一個明顯的存放處,清除很簡單。超級 Cookie 與 Evercookie 則是把追蹤識別符號刻意存在不顯眼處、或多處同時存放的技術——目的就是讓它熬過常規的"清除 Cookie"。
◆ 什麼是 HSTS 超級 Cookie?
HSTS(HTTP Strict Transport Security)本是正當安全功能:站點告訴瀏覽器"以後都用 HTTPS 連我",瀏覽器按域記憶。控制大量小子域的追蹤者可濫用這份記憶:讓瀏覽器把部分子域記為 HTTPS 固定、故意留另一些不標記——數十個微小請求拼成獨一無二的花紋,相當於一張"條碼"。
◆ 什麼是 Flash / Silverlight Cookie 與 Tor Cookie?
Flash Cookie(技術上叫本地共享物件 LSO)依附於 Adobe Flash 外掛,Silverlight Cookie 同理依附於微軟 Silverlight 外掛——兩者都有獨立於瀏覽器常規 Cookie 罐的儲存區。若本機裝過並使用 Tor 瀏覽器,它也有自己的 Cookie 罐,PrivaZer 同樣能識別並清理。
◆ PrivaZer 如何處理
專項掃描覆蓋全部機制:超級 Cookie(HSTS)、Evercookie、Flash Cookie、Silverlight Cookie、Tor Cookie、HTML5 儲存、Appcache、IndexedDB。清理前可點「See cookies」連結預覽找到的內容。
◆ 常見疑問
清理安全嗎?安全。僅表現為依賴這些機制的站點需重新登入,HSTS 與外掛儲存隨訪問自然重建。Flash/Silverlight 已基本淘汰,清理其遺留儲存幾無壞處。
與普通 Cookie 清理的區別?大多數 Cookie 清理(包括瀏覽器自帶按鈕)只動標準 Cookie 罐,HSTS 記憶、外掛儲存等機制原封不動——這正是使用它們的追蹤者能熬過常規清理的原因。本掃描補上的正是這個缺口。
01如何刪除 Prefetch 檔案中的隱私資料
◆ 如何聰明地刪除 Prefetch 資料?
聰明做法不是刪掉每個 Prefetch 檔案,而是區別對待。PrivaZer 的 Prefetch 選項提供有針對性的操作:
- Invalid(失效項)
- Unused in last 6 months(近 6 個月未使用)
- Remove software execution history(移除軟體執行歷史)
- Remove all(全部移除)
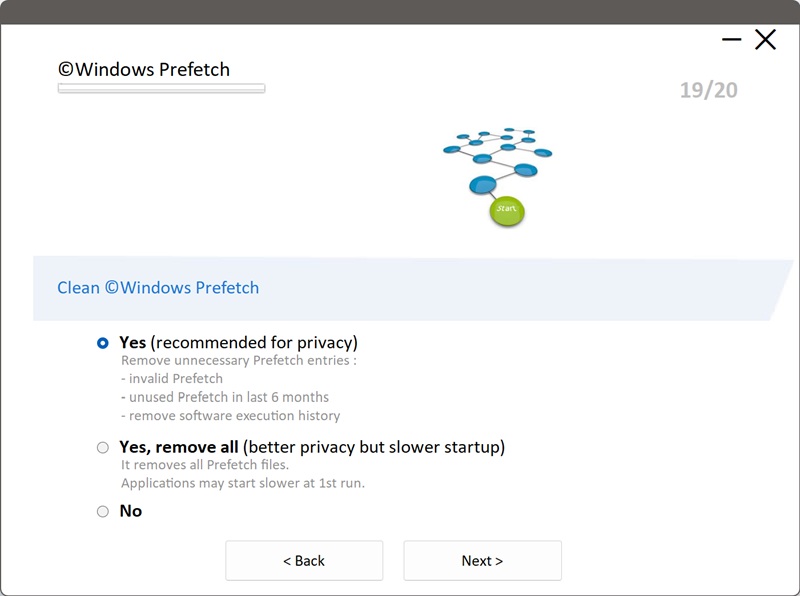
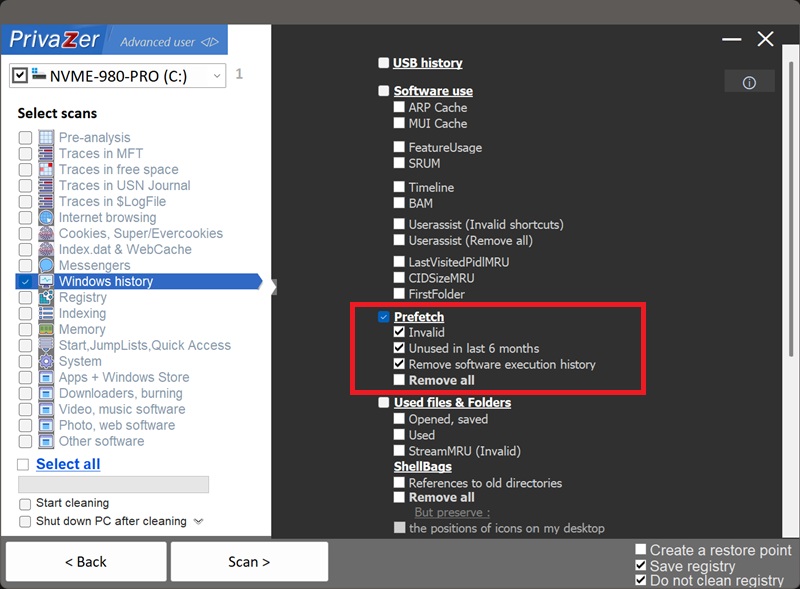
◆ Prefetch 檔案裡藏著什麼?
Win10/11 下整個檔案經 MAM 壓縮(Xpress-Huffman)。檔案頭含 SCCA 簽名、版本、exe 名與雜湊;資訊塊記錄至多 8 次最後執行時間(FILETIME)、累計啟動次數、被載入檔案的完整路徑、卷序列號與建立時間等。
◆ PrivaZer 能刪除已安裝程式的 Prefetch 檔案嗎?
不刪——這是有意為之。Windows 下次啟動程式時會立即重建,刪除除了讓啟動略慢毫無意義。PrivaZer 改為中立化檔案內的隱私資料。
◆ 為什麼不直接刪整個資料夾?
兩個原因:其一,Windows 立刻重建檔案,"歷史"瞬間回來;其二,空的 Prefetch 目錄本身就不正常——它是"剛被清理過"的可見訊號,等於用一種痕跡換另一種更可疑的痕跡。
◆ "擾亂"相比"刪除"的優勢?
既獲得真實隱私又不留清理跡象:檔案原樣在、目錄外觀正常、Windows 照常使用,而其中敏感的最後執行時間與啟動計數已被抹除。真隱私、無異常、無效能損失。
◆ 為什麼不建議禁用 Prefetch?
為隱私直接關掉 Prefetch 是錯誤的取捨——它會拖慢程式啟動。擾亂式清理讓隱私與速度兼得。
02如何清除 RunMRU(執行對話方塊歷史)
◆ 什麼是 RunMRU,為什麼要清除它?
執行對話方塊(Win+R)可讓您鍵入命令直接啟動程式、開啟檔案資料夾或連線網路位置。您執行過的每條命令都進入下拉歷史,背後是 HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU,按使用者分別儲存。
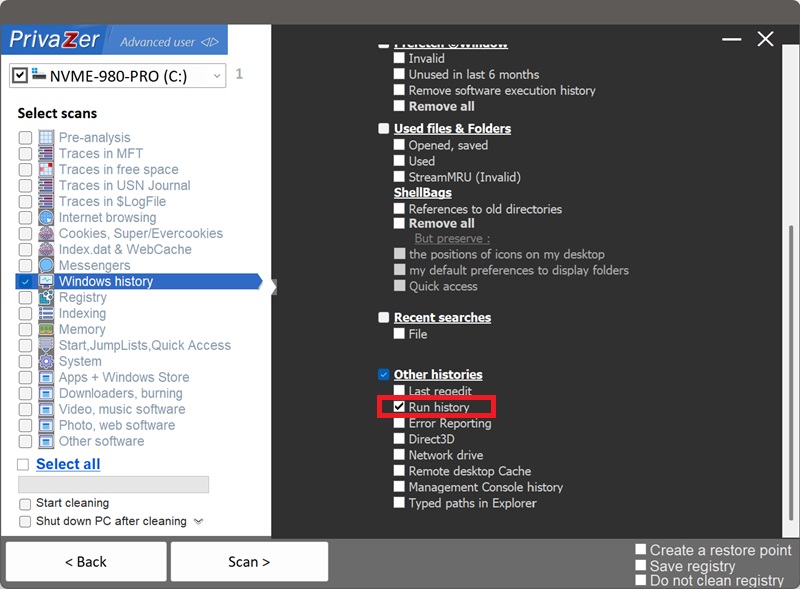
◆ 裡面有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 字母槽位(值名) | a、b、c… 每個字母一條命令 |
| 命令文字(值資料) | 鍵入的原始命令,明文儲存 |
| MRUList | 字母串表示的顯示順序 |
◆ PrivaZer 如何處理
一次清除 RunMRU 下全部值與 MRUList,可單獨勾選或隨全盤掃描執行;使用者配置單元內,無需管理員許可權與重啟。
◆ 常見疑問
執行完命令後還在嗎?恰恰相反——執行那一刻才寫入,此後一直留在下拉框與登錄檔中,直到被新命令擠出或被清理。
清除安全嗎?安全;僅表現為執行框下拉為空,常用命令重新輸入即可。
會重新生成嗎?會——下次 Win+R 執行命令即重新記錄。
與其他痕跡的區別?最親近的是 WordWheelQuery:都存自由文字。區別在於意圖——WordWheelQuery 記您搜尋什麼,RunMRU 記您執行什麼(常是特定工具、路徑或網路位置)。Office 等應用各有自己的最近檔案歷史,不在此鍵範圍。
03如何清除 Last Regedit(登錄檔編輯器最後位置)
◆ 什麼是 Last Regedit(LastKey),為什麼要清除它?
Windows 自帶的登錄檔編輯器(regedit.exe)會記住您最後開啟的登錄檔鍵,下次啟動直接定位原位。這一資訊存為單個值:HKCU\Software\Microsoft\Windows\CurrentVersion\Applets\Regedit 下的 LastKey。
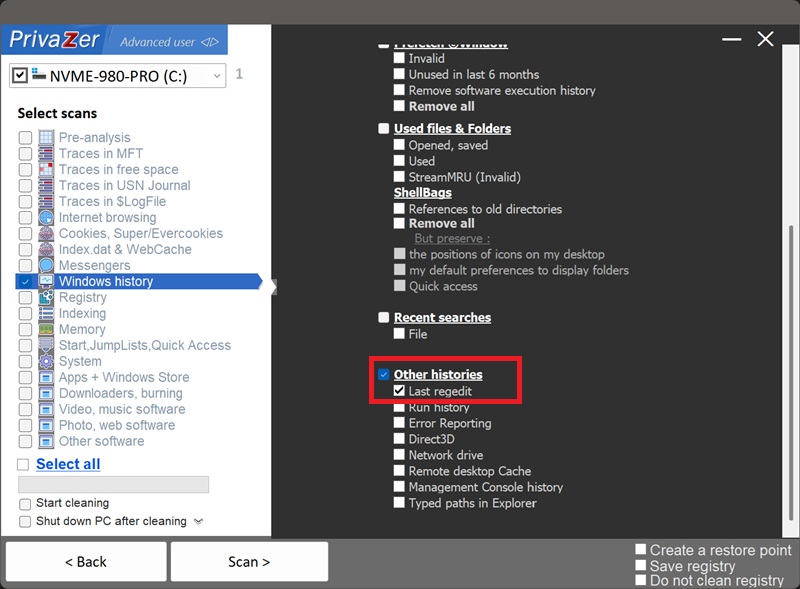
◆ 裡面有什麼?
單個字串值,無列表無歷史——內容就是"上次在登錄檔編輯器中檢視的鍵的完整路徑"。
◆ PrivaZer 如何處理
檢測並清除 LastKey 值,可單獨勾選;位於使用者配置單元,無需管理員許可權與重啟,直接刪除即生效。
◆ 常見疑問
清除安全嗎?安全,不影響檔案、程式與登錄檔鍵本身;僅表現為 regedit 下次從預設位置開啟。
會重新生成嗎?會——開啟 regedit 瀏覽任何位置即寫入新 LastKey,屬功能本職。
與其他痕跡的區別?本站其他痕跡都是隨時間累積的列表(多條目、MRU 順序、時間戳),LastKey 只是一個被反覆覆蓋的單值。豐富度最低,特異性卻最高——它指名了有人正在檢視的確切登錄檔位置,在特定語境下相當有分量。
04如何清除 WER 崩潰報告(Windows Error Reporting)
◆ 什麼是 Windows Error Reporting,為什麼要清除它?
WER 是程式崩潰、卡死或系統故障時詢問是否向微軟傳送報告的元件。無論您發不發,本地都會留存一份 .WER 報告——Vista 以來最豐富的"執行證據"之一。
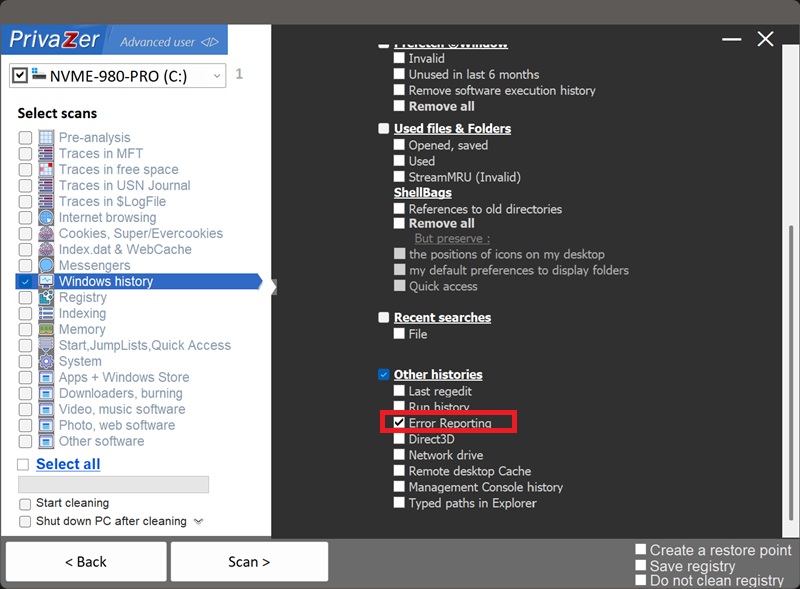
◆ 一份 .WER 報告裡有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 程式路徑、名稱與版本 | 確切是哪個程式、哪個構建 |
| 崩潰時間戳(EventTime) | 崩潰或卡死的精確時刻 |
| 故障模組與異常碼 | 哪個元件導致崩潰 |
| 已載入模組 | 當時載入的全部 DLL |
| 系統版本與 SKU | Windows 架構、構建與版本 |
每次崩潰/卡死對應一個以應用命名的報告資料夾(如 AppCrash_yourapp.exe_...)。
◆ PrivaZer 如何處理
清除全部五個位置的報告資料夾——兩個共享 ProgramData 目錄、兩個使用者級 AppData\Local 目錄及 ElevatedDiagnostics:
%ProgramData%\Microsoft\Windows\WER\ReportArchive%ProgramData%\Microsoft\Windows\WER\ReportQueue%UserProfile%\AppData\Local\Microsoft\Windows\WER\ReportArchive%UserProfile%\AppData\Local\Microsoft\Windows\WER\ReportQueue- ElevatedDiagnostics 目錄
共享的系統級位置在滿足條件時清理(為全機各賬戶共用),使用者級位置始終為您的賬戶清理。可單獨勾選或隨全盤掃描執行,無需重啟。
◆ 常見疑問
解除安裝崩潰程式後報告還在嗎?在——解除安裝不移除舊報告,路徑、版本、崩潰時間與模組清單仍可描述一個已不在機器上的程式。
清除安全嗎?安全,不影響已安裝程式、檔案與 WER 功能本身;僅"可靠性歷史記錄/問題報告"中的崩潰歷史消失。
會重新生成嗎?程式再次崩潰/卡死即生成新報告——WER 的本職,清理只抹掉歷史。
與其他執行痕跡的區別?Amcache、Shimcache、UserAssist 告訴您"程式執行過";WER 告訴您"它崩潰/凍結過"——且帶遠更深的技術細節:確切故障位置、責任模組、當時全部載入項。本站沒有其他痕跡能對單一時刻保留這種級別的執行時細節。
05如何清除 MMC 最近檔案(管理控制檯歷史)
◆ 什麼是管理控制檯歷史,為什麼要清除它?
Microsoft Management Console(mmc.exe)是多數 Windows 管理工具的宿主框架:組策略編輯器、服務、事件檢視器、計算機管理、磁碟管理、證書管理、任務計劃,以及任何自定義 .msc 控制檯。MMC 記住您最近開啟過的控制檯檔案,按使用者存於 HKCU\Software\Microsoft\Microsoft Management Console\Recent File List。
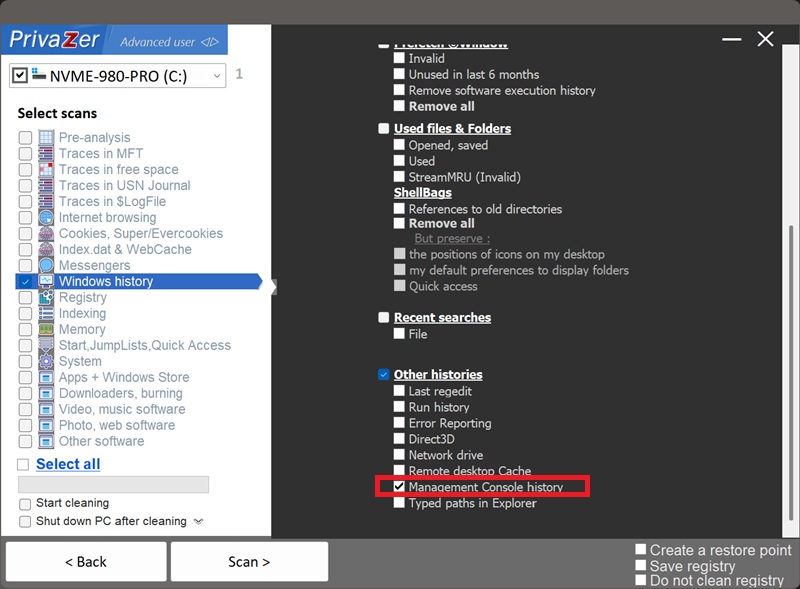
◆ 裡面有什麼?
按 Windows/Office 通用的"Recent File List"慣例,每條目為編號值(File1、File2…),儲存最近開啟的 .msc 控制檯檔案完整路徑——清單列出了該賬戶最近用過哪些管理控制檯(內建或自定義)。
◆ PrivaZer 如何處理
檢測並清除 Recent File List 下全部值,可單獨勾選;使用者配置單元內,無需管理員許可權與重啟。
◆ 常見疑問
關閉控制檯或刪除 .msc 檔案後還在嗎?在——路徑可繼續指向一個已不存在的控制檯檔案,直到被擠出或被清理。
清除安全嗎?安全,不影響程式、檔案與控制檯檔案本身;僅 MMC"檔案"選單的"最近"列表清空。
會重新生成嗎?會——下次經 MMC 開啟控制檯即重新記錄。
與 Last Regedit 的區別?Last Regedit 只指名單一工具內的單一登錄檔位置;MMC 歷史覆蓋面大得多——所有在 MMC 裡執行的管理單元加自定義控制檯。兩者合起來比任一單項更能勾勒賬戶的技術/管理操作畫像。
06如何清除 Windows 事件日誌(EVTX)與跟蹤日誌(ETL)
◆ 什麼是 Windows 事件日誌(EVTX),為什麼要清除它?
EVTX 是 Vista/Server 2008 起 Windows 事件日誌的檔案格式(取代舊 EVT),位於 C:\Windows\System32\winevt\Logs。它記錄著系統上真正全面的審計軌跡:登入、程序建立、許可權使用、憑據訪問、配置變更等大量事件型別。
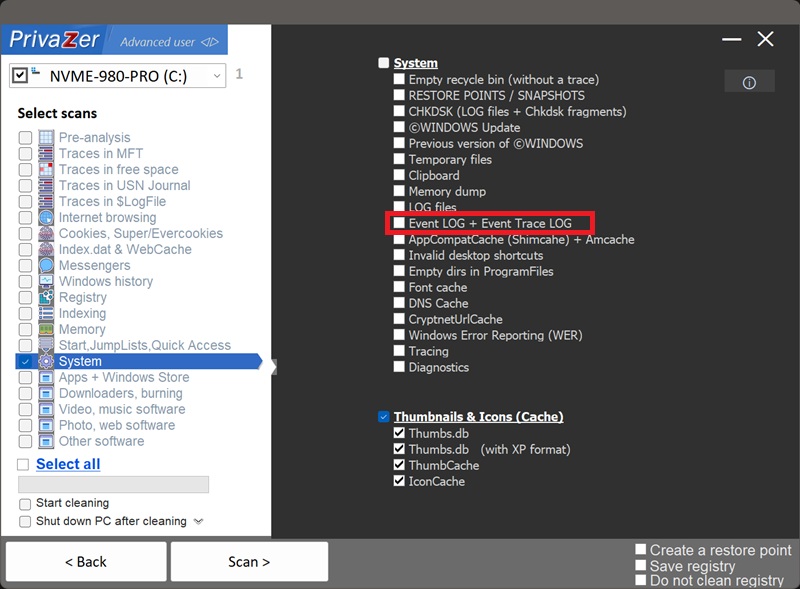
◆ EVTX 檔案裡有什麼?
| 欄位 | 暴露的資訊 |
|---|---|
| 時間戳 | 事件發生的確切時刻 |
| 事件 ID 與來源 | 事件型別及記錄它的通道 |
| 結構化負載 | 事件細節:賬戶、程序等 |
什麼是 .etl 檔案?.etl 由 Event Tracing for Windows(ETW)產生——一套更底層的高效能跟蹤框架,Windows 許多診斷/日誌功能都建於其上(包括部分最終匯入 EVTX 通道的內容)。與集中於一個目錄的 EVTX 不同,.etl 散落在多個目錄,取決於產生它的元件。
◆ PrivaZer 如何處理
移除 C:\Windows\System32\winevt\Logs 下的 .evtx 檔案及各位置的 .etl 跟蹤檔案。
◆ 常見疑問
觸發事件過去後條目還在嗎?在——日誌的意義正在於此:登入、程序啟動、配置變更的記錄在事後長期儲存,直到日誌輪轉、歸檔或被清除。
清除安全嗎?不影響檔案、程式與系統穩定,Windows 即刻重新記錄。要知道的取捨:您同時抹掉了自己的歷史檔案——若正排查反覆出現的問題,或某些診斷依賴近期日誌,建議問題解決後再清。
會重新生成嗎?會,立即且持續——Windows 執行即持續產生事件。
07如何清除記憶體轉儲(MEMORY.DMP / Minidump / CrashDumps)
◆ 什麼是記憶體轉儲,為什麼要清除它?
Windows 或單個程式崩潰時,可把當時記憶體中的內容快照存檔以供事後除錯。PrivaZer 的「Memory dump」選項覆蓋四個相關位置:
- MEMORY.DMP —— 完整系統崩潰後的全量/核心記憶體快照
- Minidump —— 每次崩潰的小型摘要:堆疊、驅動、基礎資訊
- LiveKernelReports —— 嚴重但非致命核心事件的診斷
- CrashDumps —— 單個應用崩潰瞬間的記憶體
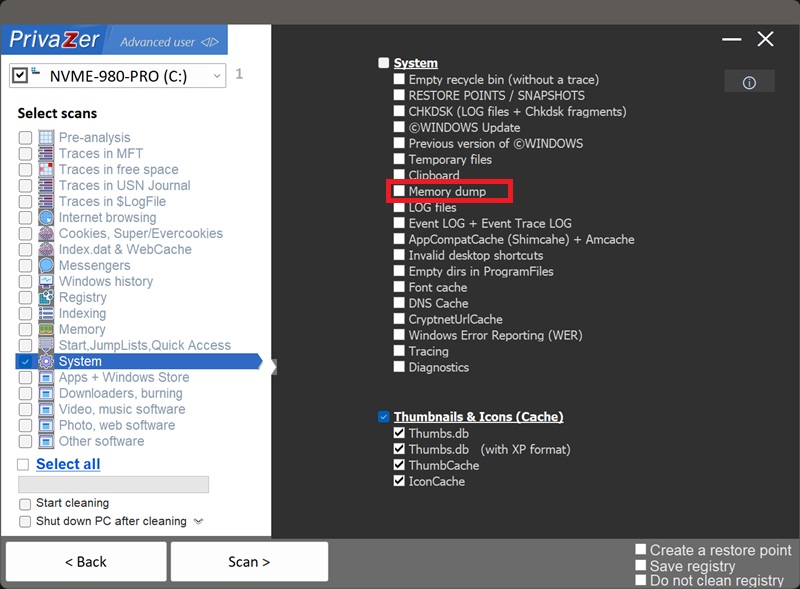
◆ 為什麼敏感?
與只記崩潰"事實"的 .WER 不同,轉儲存的是記憶體原始內容——可能包含當時正在使用的實際資料。體積更大、敏感度更高;修復問題後舊轉儲仍原樣留盤。
◆ PrivaZer 如何處理
「系統」類下獨立的「Memory dump」選項一次清理四類轉儲。由於 MEMORY.DMP、Minidump、LiveKernelReports 位於 C:\Windows 下,清理需要管理員許可權(與手動刪除相同)。
◆ 常見疑問
問題解決後轉儲還在嗎?在——轉儲是靜態快照:更新驅動、修補應用、解決缺陷都不會移除舊轉儲,它原樣留在盤上直到手動刪除或被新崩潰覆蓋。
清除安全嗎?日常使用安全,不影響檔案、程式與系統穩定。唯一取捨:若正在配合技術支援或硬體廠商排查反覆崩潰,他們可能向您要轉儲檔案——建議該問題解決後再清。
會重新生成嗎?只在再次崩潰時才產生——與持續重建的快取不同,沒有新崩潰就不會有新轉儲。
與 WER 的關係?密切相關但不同:.WER 是崩潰的結構化後設資料(程式路徑、版本、故障模組、載入模組清單);記憶體轉儲是原始記憶體本身。同一崩潰事件兩者常並存,PrivaZer 兩者都清。
01可用空間清理是如何工作的
◆ 什麼是可用空間清理,為什麼重要?
刪除檔案時——即使繞過回收站——Windows 並不會真正抹掉資料,只是把該檔案佔用的空間標記為"空閒"等待複用。構成檔案、照片、瀏覽器快取的原始位元組仍完好地留在磁碟上,可被常見的反刪除工具完整恢復,直到另一個檔案恰好覆蓋同一位置——這可能要很久,也可能永遠不發生。
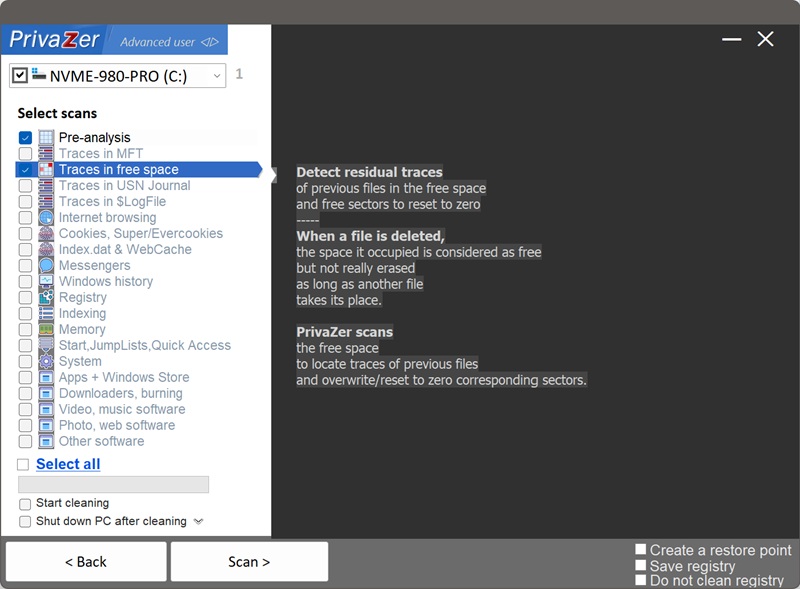
◆ PrivaZer 如何找到這些殘留?
凡曾寫入該區域的資料都可能殘留:檔案、照片、瀏覽器快取、臨時檔案……檔案型別無關緊要——空間一旦被標記空閒,原始內容就以同樣方式留在那裡,直到被覆蓋。PrivaZer 掃描空閒扇區並清除其中殘留。
◆ 固態硬碟(SSD)也適用嗎?
不完全一樣。現代 SSD 支援 TRIM 指令——系統會告知盤哪些塊已停用,由盤的主控出於效能考慮提前擦除。PrivaZer 在磁碟分析中會檢測並報告您的盤 TRIM 是否生效。
◆ 與格式化磁碟是一回事嗎?
不是,這個區別很重要。PrivaZer 只處理檔案系統已標記為空閒的扇區——您的真實檔案、程式、資料夾全程不受觸碰,活動資料零改變。
◆ 常見疑問
要多久?很大程度上取決於空閒空間大小(每個空閒扇區都要檢查)。例如一塊 836GB 盤有 409GB 空閒,意味著接近 8.58 億個扇區要掃描,自然需要實打實的時間。PrivaZer 全程顯示實時進度,並提供「低優先順序」模式讓掃描後臺執行、不干擾其他工作。
安全嗎?安全——只動已標記未用的扇區,絕不碰活動檔案,對資料零風險。實際考量主要是耗時,以及機械硬碟上持續讀寫帶來的正常磨損。
與清理 RecentDocs、Shellbags 等單項痕跡的區別?本站其他教程都是移除"引用":指名或描述某檔案的登錄檔條目、快取記錄、日誌條目。可用空間清理位於這一切之下的一層——即使 RecentDocs、Shellbags、USN Journal 中的引用都已清除,檔案原始內容在物理層仍可能存在。正是這一層,讓前面的清理真正完整。
02如何清理 NTFS $LogFile 中的殘留痕跡
◆ 什麼是 $LogFile,為什麼要清理它?
$LogFile 是 NTFS 自有的隱藏系統檔案,存在於每個 NTFS 卷的根部。它無法在資源管理器中瀏覽開啟——純粹為 NTFS 自身使用:它是檔案系統的崩潰恢復事務日誌。
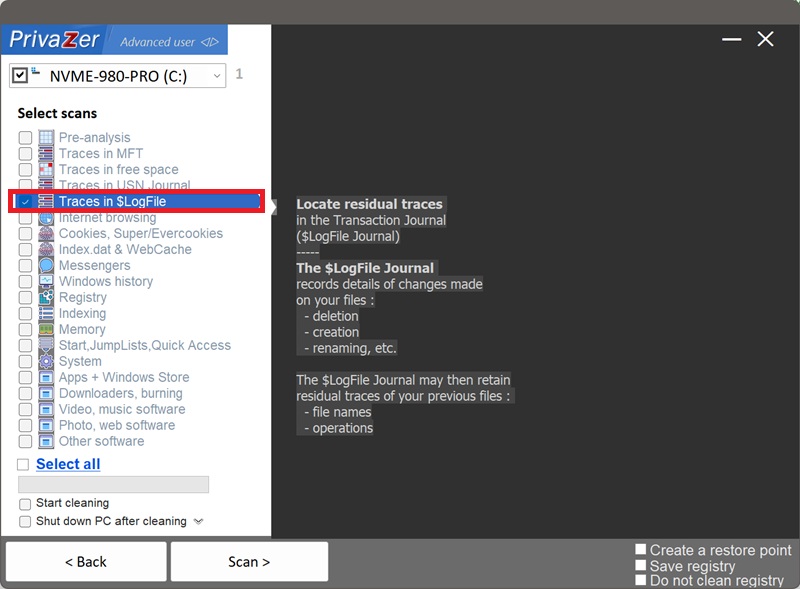
◆ 會殘留什麼?
作為 NTFS 崩潰恢復日誌的副產物(非面向使用者的功能),其中可能殘留:最近建立、刪除或重新命名檔案的檔案名,以及操作型別(刪除/建立/改名等)——檔案本體及其 MFT 條目從系統各處消失後,這些痕跡在 $LogFile 中仍可能可見。
◆ 與 USN Journal 的區別?
PrivaZer 把它們作為兩個獨立掃描項,因為它們本就是兩套機制:USN Journal($UsnJrnl)是面向其他軟體(搜尋索引、備份、同步客戶端)的高層變更日誌,供其高效詢問"自上次檢查以來變了什麼";$LogFile 位於更底層——純粹為 NTFS 自身的崩潰恢復服務,只是順帶留下了操作級細節。
◆ PrivaZer 如何處理
掃描 $LogFile 中舊檔案名與操作的殘留並清除。$LogFile 是受保護的 NTFS 系統結構、對崩潰恢復必不可少,因此不能按普通快取檔案處理——PrivaZer 使用針對該結構專門設計的清理邏輯,而非簡單檔案刪除。
◆ 常見疑問
檔案徹底刪除後痕跡還在嗎?在——這正是本項覆蓋的場景:檔案名及"它被刪除/改名/建立過"的事實,在檔案本體與 MFT 條目消失後仍可留在 $LogFile。
清理安全嗎?交給專用工具處理時是安全的。$LogFile 屬深層檔案系統領域而非普通快取——這正是應交給 PrivaZer 而非手工編輯的清理型別。清除殘留不影響檔案、程式與系統穩定,NTFS 照常持續寫入恢復所需的日誌。
會重新生成嗎?NTFS 持續記錄新操作——這正常且必要(崩潰恢復靠它工作)。PrivaZer 清除的是描述已不存在檔案的陳舊細節,而非日誌機制本身。
與 MFT、Shellbags 的區別?MFT 是捲上每個檔案的真實檔案(條目、名稱、後設資料);Shellbags 記錄您個人在 Explorer 中瀏覽資料夾的行為;$LogFile 則是 NTFS 為崩潰恢復自動寫入的內部事務日誌,與 Explorer 和您的瀏覽無關。三個層面,各留各的痕跡。
03如何清理 USN Journal(更改日誌)中的殘留痕跡
◆ 什麼是 USN Journal,為什麼要清理它?
USN Journal($UsnJrnl,更改日誌)是 NTFS 的高層變更記錄,專為其他軟體——搜尋索引器、備份工具、同步客戶端——高效回答"自上次以來發生了什麼變化"。它記錄捲上每一次檔案操作,覆蓋面是 NTFS 痕跡中最廣的。
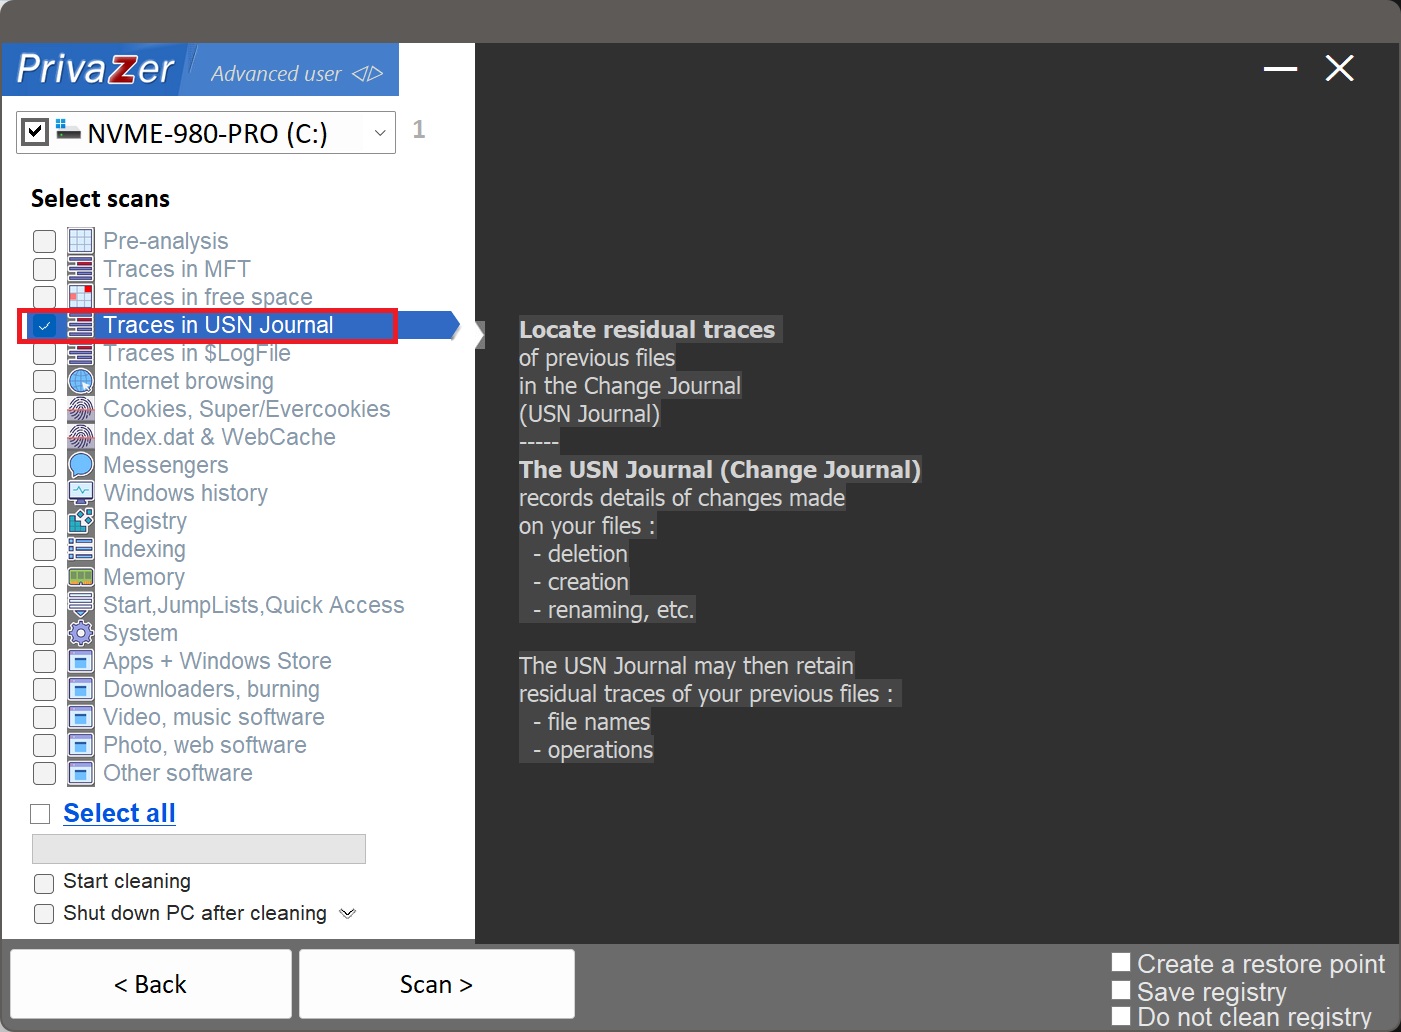
◆ 殘留內容
檔案名及其上發生過的操作(建立、重新命名、刪除)——檔案本體與 MFT 條目消失後仍可在此可見。這份永續性對備份/同步軟體有用,同時也意味著取證價值。
◆ PrivaZer 如何處理
掃描 USN Journal 中描述已消失檔案的陳舊條目並清除。與 $LogFile 一樣,它是受保護的 NTFS 系統結構、系統眾多部件都依賴它,因此 PrivaZer 使用專為其設計的邏輯處理——不視作普通檔案或快取。
◆ 常見疑問
清理安全嗎?按 PrivaZer 的方式處理是安全的。USN Journal 必須持續工作——Windows 搜尋、OneDrive 等雲同步客戶端、備份軟體都依賴它高效執行。PrivaZer 只清描述已消失檔案的陳舊條目,不禁用、不破壞日誌的持續職責。這不是能手工編輯的東西,但正是 PrivaZer 這類專用軟體該安全完成的清理。
會重新生成嗎?會——新條目隨正常 NTFS 操作持續寫入,這必要且正常。PrivaZer 移除的是陳舊殘留而非日誌的現有功能。
與 $LogFile、Shellbags 的區別?同一系統的三個層面,各捕各的漏:USN Journal 最廣——全系統、全來源的每一次檔案操作;$LogFile 更窄更底層——為崩潰恢復而寫、順帶留下操作細節;Shellbags 角度完全不同——只記錄您個人在 Explorer 中瀏覽過的資料夾。三者合起來,幾乎覆蓋了 NTFS 可見的全部檔案活動維度。